1. Die Cloud-Konverter-Falle: Wie Web-Tools vertrauliche JSON-Payloads abfangen
In der modernen Softwarearchitektur, im Data Engineering und in der Finanzanalyse ist JSON (JavaScript Object Notation, RFC 8259) das dominante Datenaustauschformat. Bei Abfragen von REST-APIs, Microservices, CRM-Systemen oder Zahlungsdienstleistern wie Stripe und PayPal erhalten Entwickler umfangreiche, strukturierte JSON-Dateien. Controlling-Abteilungen, Marketingleiter und Geschäftsführungen fordern diese Datensätze jedoch als flache, zweidimensionale CSV-Tabellen für Microsoft Excel, Apple Numbers oder Business-Intelligence-Dashboards an.
Um diesen Formatwechsel rasch zu vollziehen, greifen viele Analysten zu einer riskanten Gewohnheit: Sie fügen ungesicherte Rohdaten in frei zugängliche 'Online JSON to CSV Converter' ein. Dieser scheinbar harmlose Arbeitsschritt stellt in Unternehmen eines der am meisten unterschätzten Sicherheitsrisiken dar.
Die Cloud-Ingestion-Architektur
Konventionelle Web-Konverter arbeiten nach einem klassischen Server-Client-Modell. Beim Klick auf 'Konvertieren' wird die gesamte JSON-Payload über eine HTTP-POST-Verbindung an einen externen Server übertragen. Der Server schreibt die Daten temporär auf Festplatte, führt die Verarbeitung per Python oder PHP aus und sendet die CSV als Download-Stream zurück.
Sicherheitsrisiko: Kritische Datenexposition & persistente Server-LogdateienDie clientseitige Sandbox-Architektur
Moderne Webbrowser stellen hochsichere, isolierte Ausführungsumgebungen dar. Mithilfe nativer JavaScript-Engines (V8, SpiderMonkey) in Verbindung mit Web Workern und der Streams-API erfolgt die gesamte Datentransformation ausschließlich im flüchtigen Arbeitsspeicher Ihres Endgeräts. Es werden keine Datenpakete über das Netzwerk übertragen.
Sicherheitsmodell: 100% Zero-Trust lokale Verarbeitung im Browser-RAMTypische JSON-Exporte aus Produktivsystemen enthalten hochsensible Informationen: personenbezogene Daten (PII) wie Klarnamen, private E-Mail-Adressen, Telefonnummern und Meldeanschriften, interne Datenbank-Primärschlüssel, vertrauliche Gehaltsstrukturen, Preismatrizen oder sogar vergessene API-Zugriffsschlüssel. Das Hochladen dieser Daten auf unautorisierte Drittserver verletzt grundlegende Datenschutzstandards und zieht drastische rechtliche Sanktionen nach sich.
2. Hierarchische Bäume vs. flache Tabellen: Die Mechanik der JSON-Verflachung
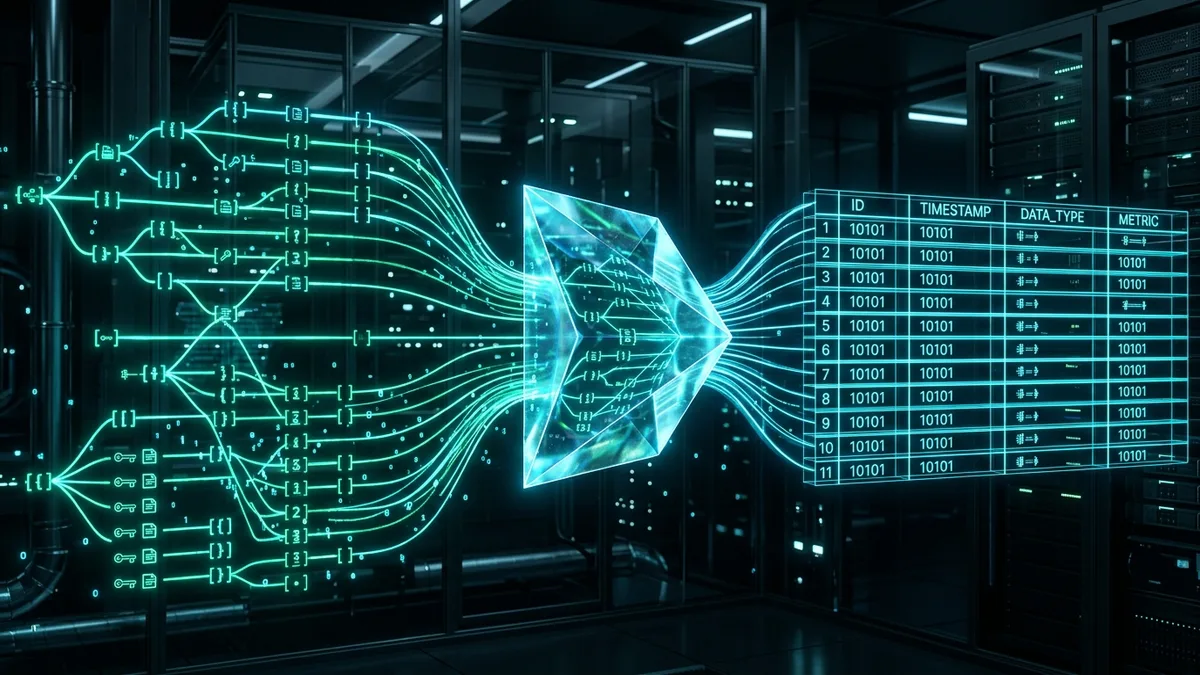
Die zentrale Herausforderung bei der Konvertierung von JSON nach CSV ist eine grundlegende Dimensionsdiskrepanz: JSON beschreibt einen n-dimensionalen hierarchischen Objektbaum beliebiger Schachtelungstiefe, während CSV eine streng zweidimensionale Matrix aus festen Zeilen und Spalten erzwingt.
Reale API-Objekte bestehen selten aus simplen Schlüssel-Wert-Paaren. Sie enthalten verschachtelte Unterobjekte, Arrays unterschiedlicher Länge und inkonsistente Datenschemata. Eine saubere Konvertierung erfordert daher präzise programmierte Verflachungsalgorithmen:
eltern_objekt.kind_objekt.blatt_eigenschaft = wert
Wird ein verschachteltes JSON-Objekt rekursiv durchlaufen, löst der Algorithmus die Hierarchie in einen einheitlichen Spaltennamensraum auf. So wird aus customer.address.zipcode eine eigenständige Tabellenüberschrift.
Eine besondere Hürde stellen heterogene Schemata dar. In realen API-Exporten enthält Datensatz 1 häufig die Attribute A, B und C, während Datensatz 2 das Attribut D einführt und B auslässt. Primitive Skripte stürzen hierbei ab oder verschieben Spalten. Robuste clientseitige Konverter führen einen initialen Analyselauf über alle Datensätze durch, erstellen die Gesamtmenge aller vorkommenden Schlüssel und füllen Lücken automatisch mit Leerwerten auf.
JSON lokal im Browser-Arbeitsspeicher in CSV umwandeln
Transformieren Sie verschachtelte JSON-Strukturen in normierte CSV-Dateien mit RFC 4180 Maskierung und UTF-8 BOM – 100% lokal ohne Server-Uploads.
3. RFC 4180 Standards: Trennzeichen-Maskierung, Zeilenumbrüche & UTF-8 BOMs
Das Erstellen einer validen CSV-Datei ist trügerisch komplex. Das naive Zusammenfügen von Werten mittels Kommas (array.join(',')) führt sofort zu fehlerhaften Tabellen, sobald Textfelder eigene Kommas, Zeilenumbrüche oder Anführungszeichen enthalten. Um universelle Kompatibilität mit Microsoft Excel, Apple Numbers und SQL-Systemen zu gewährleisten, müssen IETF RFC 4180 Vorgaben exakt eingehalten werden:
1. Maskierung von Trennzeichen
Enthält ein Datenwert das Trennzeichen (z. B. ein Komma bei CSV oder ein Semikolon bei europäischen Excel-Formaten), muss der gesamte Zelleninhalt in doppelte Anführungszeichen gefasst werden (z. B. "Berlin, Deutschland").
2. Escaping von Anführungszeichen
Tritt innerhalb eines Feldes ein wörtliches Anführungszeichen auf, muss dieses nach RFC 4180 durch Verdoppelung maskiert werden. Aus Monitor 27" Zoll wird im Ausgabestream zwingend "Monitor 27"" Zoll".
3. Mehrzeilige Textinhalte
Kommentare oder Fehlerberichte enthalten häufig Zeilenumbrüche (\r\n). Das Umschließen des mehrzeiligen Blocks mit Anführungszeichen verhindert, dass Tabellenprogramme fälschlicherweise neue Datenzeilen eröffnen.
Das Excel-Problem mit Umlauten und UTF-8 BOM: Öffnen Anwender eine reine UTF-8 CSV in Microsoft Excel unter Windows, werden Sonderzeichen und deutsche Umlaute (ä, ö, ü, ß) oft als unleserliche Hieroglyphen dargestellt. Excel setzt standardmäßig den ANSI-Zeichensatz voraus, sofern kein explizites UTF-8 Byte Order Mark (BOM) am Dateianfang vorhanden ist. Unser clientseitiges Werkzeug fügt die Byte-Sequenz 0xEF, 0xBB, 0xBF automatisch am Stream-Beginn ein, wodurch Excel Umlaute sofort fehlerfrei anzeigt.
4. In-Memory-Streaming: Wie Web Worker und Streams API Browser-Abstürze verhindern
Ein häufiger Einwand gegen browserbasierte Datenkonvertierung lautet, dass Web-Apps bei großen Datenmengen einfrieren. Versucht ein Browser, eine 150 MB große JSON-Datei mit Hunderttausenden Zeilen im Haupt-Thread via JSON.parse() zu verarbeiten, blockiert die grafische Oberfläche und der Browser meldet einen Systemhänger.
Web Worker Hintergrund-Threading
const worker = new Worker('json-worker.js');
Durch die Verlagerung des Parsings in einen separaten Web Worker Hintergrund-Thread bleibt die Benutzeroberfläche bei flüssigen 60 FPS reaktionsfähig. Fortschrittsbalken und Nutzerinteraktionen laufen ohne Verzögerung weiter.
Chunked Streams & minimaler RAM-Bedarf
file.stream().pipeThrough(new TextDecoderStream())
Mithilfe der Web Streams API wird die Eingabedatei blockweise geladen. Deserialisierte Objekte werden direkt als CSV-Zeilen in einen Ausgabepuffer geschrieben, wodurch der Arbeitsspeicherbedarf auch bei Großdateien minimal bleibt.
Vertiefende technische Leitfäden zu Hochleistungs-Web-Streams und Datenpipelines finden Entwickler auf der Bildungsplattform aFolksDigital Developer Academy.
5. Schritt-für-Schritt-Praxisanleitung: Lokale Payload-Verarbeitung im Browser-RAM
Führen Sie diese strukturierte Zero-Trust-Prozedur durch, um vertrauliche JSON-Dateien sicher lokal in CSV-Tabellen umzuwandeln:
Quelldatei in den Browser-Arbeitsspeicher laden
Ziehen Sie Ihre .json oder .jsonl Datei per Drag-and-Drop in den Konverter. Es startet kein Upload-Balken, da die Datei über die HTML5 File API direkt in den lokalen RAM gelesen wird.
Verflachung & Trennzeichen konfigurieren
Wählen Sie das gewünschte Trennzeichen (Komma für Standard-CSV, Semikolon für europäische Excel-Tabellen oder Tabulator für TSV) und definieren Sie das Format für verschachtelte Schlüssel.
Echtzeit-Tabellenvorschau prüfen
Kontrollieren Sie die im Browser generierte Tabellenvorschau. Prüfen Sie, ob verschachtelte Attribute in den korrekten Spalten liegen und leere Werte sauber abgebildet werden.
Lokale Transformation im Web Worker starten
Klicken Sie auf 'In CSV konvertieren'. Der Hintergrund-Worker durchläuft den Datenstrom, maskiert Sonderzeichen nach RFC 4180 und generiert die finale Text-Payload im Speicher.
Direkt als Blob auf die Festplatte speichern
Der Browser erzeugt eine lokale Objekt-URL (blob:http...) und öffnet den systemeigenen Speichern-Dialog. Nach dem Speichern wird die Speicheradresse sofort via revokeObjectURL freigegeben.
6. Umfassende Architekturmatrix: Client-Browser vs. Cloud-SaaS vs. CLI-Skripte
Die folgende Vergleichsmatrix stellt die drei gängigsten Transformationsmethoden gegenüber:
| Funktion / Kriterium | Clientseitiges Browser-Tool | Cloud-SaaS Konverter | Kommandozeile (Python / jq) |
|---|---|---|---|
| Datensicherheit & Leak-Risiko | Null Risiko (100% lokaler Browser-RAM) | Hoch (Server-Logs & Übertragungsrisiko) | Null Risiko (Lokale OS-Ausführung) |
| Einrichtung & Hürden | Keine (Sofort im Browser nutzbar) | Keine (Webformular vorhanden) | Mittel (Erfordert Python/CLI-Setup) |
| Verschachtelte Schlüssel | Automatische rekursive Punkt-Notation | Schneidet oft ab oder erzeugt Roh-JSON | Erfordert individuellen Code pro Schema |
| RFC 4180 Konformität | Integrierte Trennzeichen- & Quote-Maskierung | Häufig fehlerhaft bei Freeware | Über Programmbibliotheken steuerbar |
| Excel UTF-8 BOM Support | Automatische Einbettung von 0xEF, 0xBB, 0xBF | Selten vorhanden (Umlautfehler) | Manuelle Flag-Konfiguration nötig |
| Kosten & Abomodell | 100% Kostenlos & unbeschränkt | Dateilimits, Werbung, 20$/Monat Paywalls | 100% Kostenlos & Open Source |
7. Regulatorische Compliance: DSGVO, HIPAA und Zero-Trust-Datenpipelines
Moderne Datenschutzgesetze nehmen Unternehmen für jedes Werkzeug in ihrer Datenverarbeitungskette in die Pflicht. Nach Artikel 28 der europäischen Datenschutz-Grundverordnung (DSGVO) bedarf die Übermittlung personenbezogener Daten an externe Dienstleister eines gültigen Auftragsverarbeitungsvertrags (AVV) sowie technischer Sicherheitsprüfungen. Das Hochladen von Kundendatenbanken auf frei zugängliche Konverter-Websites stellt einen klaren DSGVO-Verstoß dar, der Bußgelder von bis zu 20 Millionen Euro oder 4% des weltweiten Jahresumsatzes nach sich ziehen kann.
Unter dem US-amerikanischen HIPAA-Gesetz gilt die Übertragung von geschützten Gesundheitsdaten (PHI) an unzertifizierte Cloud-Tools als meldepflichtige Datenschutzverletzung. Auch für Zertifizierungen nach SOC 2 Type II gefährdet unkontrollierter Cloud-Transfer die Audit-Integrität.
Durch den Einsatz clientseitiger Werkzeuge entfällt dieses Compliance-Risiko vollständig. Da die Verarbeitung ausschließlich auf dem Endgerät des Anwenders im Sandbox-Speicher stattfindet, findet kein meldepflichtiger Datentransfer statt. Für weiterführende Unternehmensberatung zu datenschutzkonformen Architekturen steht aFolksDigital Enterprise Consulting zur Seite.
8. Häufig gestellte Fragen zur lokalen JSON-zu-CSV-Konvertierung (FAQ)
Ist es sicher, JSON-Dateien mit Kundendaten über Online-Konverter umzuwandeln?
Klassische Online-Konverter laden Ihre Daten auf externe Server hoch, wo sie zwischengespeichert und protokolliert werden. Dies verletzt DSGVO-, HIPAA- und CCPA-Auflagen. Sicher ist ausschließlich die clientseitige Konvertierung im lokalen Browser-RAM ohne Netzwerkverkehr.
Wie verarbeitet das clientseitige Tool tief verschachtelte JSON-Objekte?
Ein rekursiver Verflachungsalgorithmus verbindet hierarchische Schlüssel mittels Punkt-Notation (z. B. user.address.city) zu sauberen Tabellenspalten, während Arrays als getrennte Werte serialisiert werden.
Warum zeigt Excel Umlaute und Sonderzeichen nach der Konvertierung falsch an?
Excel benötigt für UTF-8-kodierte Textdateien eine Byte Order Mark (BOM). Unser clientseitiger Konverter fügt die Bytes 0xEF, 0xBB, 0xBF automatisch am Dateianfang ein, sodass Sonderzeichen und Umlaute fehlerfrei gerendert werden.
Können auch sehr große JSON-Dateien im Browser ohne Absturz konvertiert werden?
Ja. Durch die Auslagerung des Rechenprozesses in separate Web Worker Hintergrund-Threads und die Nutzung von Stream-Chunks friert der Browser-Tab selbst bei Dateien mit über 100 MB nicht ein.
Welche Formatierungsregeln gelten nach dem IETF RFC 4180 Standard?
Felder, die Kommas, Zeilenumbrüche oder Anführungszeichen enthalten, müssen in doppelte Anführungszeichen eingeschlossen werden. Wörtliche Anführungszeichen im Text werden durch Verdopplung maskiert.
Verwandte Leitfäden zu Entwickler-Tools & Datensicherheit
SHA-256 Prüfsumme offline verifizieren
Kryptografische Dateiintegrität direkt im Browser-RAM ohne Server-Upload prüfen.
\n GuideStatische vs. dynamische QR-Codes: Sicherheitsrisiken
Quishing-Angriffe verstehen und datenschutzfreundliche QR-Codes generieren.
\n GuidePDF-Formularfelder offline sperren & reduzieren
AcroForm-Daten dauerhaft in statische Vektoren umwandeln und Manipulationen verhindern.
\n