Offline-Entwicklertools: JSON formatieren, Skripte minifizieren und Regex testen ohne Datenabfluss
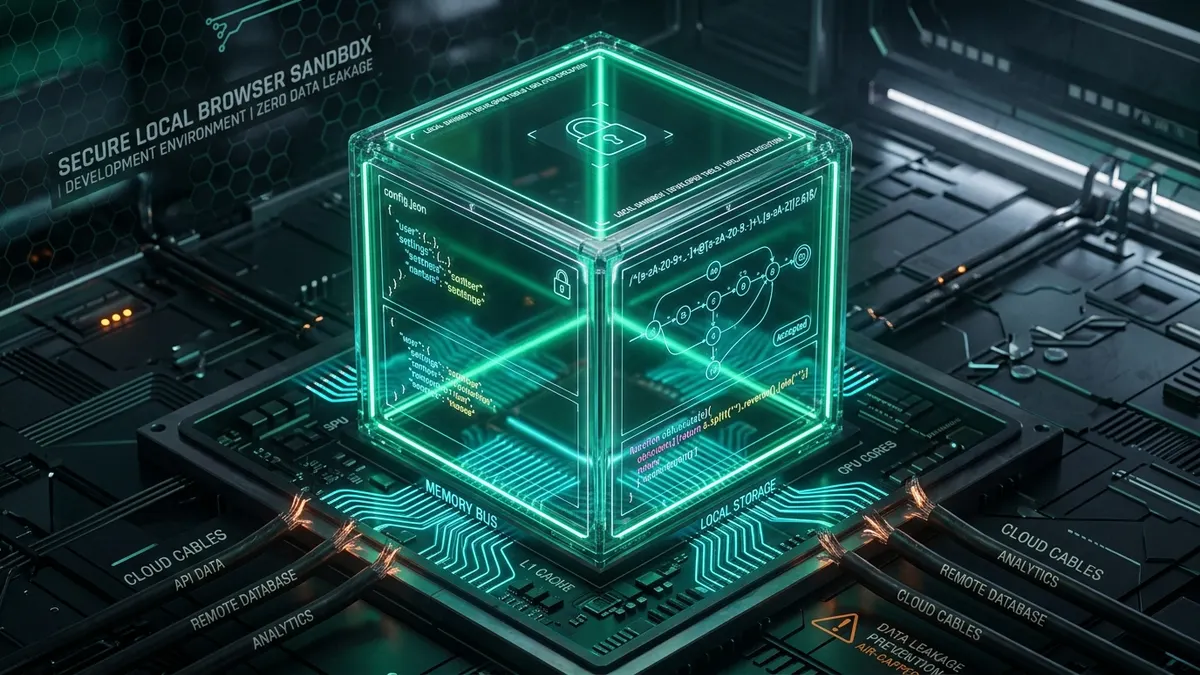
Das Einfügen sensibler JSON-Konfigurationen, Datenbankabfragen oder Quellcodes in herkömmliche Web-Formatierer gefährdet Unternehmensgeheimnisse und Authentifizierungs-Tokens. Clientseitiges Sandboxing verlegt das gesamte Parsing, Minifizieren und Testen regulärer Ausdrücke direkt in den flüchtigen Arbeitsspeicher Ihres Endgeräts. Da Berechnungen in nativem JavaScript und WebAssembly erfolgen, verlassen keine Datenpakete Ihren Rechner – ideal für strenge DSGVO-, SOC2- und interne Compliance-Vorgaben.
- 1. Die unterschätzte Gefahr öffentlicher Online-Entwicklertools
- 2. Lokales AST-Parsing: Wie clientseitige JSON-Formatierung funktioniert
- 3. Sichere Regex-Evaluierung: Schutz vor katastrophalem Backtracking & ReDoS
- 4. Clientseitige Minifizierung: Code-Kompression ohne Datenübertragung
- 5. Architekturvergleich: Lokale Browser-Sandbox vs. Öffentliche Webdienste
- 6. Praxiserprobter 5-Stufen-Leitfaden für sicheres Debugging
- 7. DevSecOps & Zero-Trust: Sichere Entwicklungsumgebungen im Unternehmen
- 8. Häufig gestellte Fragen (FAQ)
1. Die unterschätzte Gefahr öffentlicher Online-Entwicklertools
In der Hektik eines Produktionsvorfalls geschieht es schnell: Ein Entwickler extrahiert einen unleserlichen JSON-Block aus den AWS CloudWatch-Logs, öffnet die erstbeste Online-Formatierungsseite in der Suchmaschine, fügt den Inhalt ein und klickt auf Formatieren. Die Einrückung stimmt, der Fehler ist behoben – doch im selben Moment ist ein gravierender Sicherheitsvorfall entstanden.
Die meisten frei zugänglichen Hilfsseiten verarbeiten Eingaben serverseitig. Der eingefügte Code wandert über ein HTTP-POST-Signal direkt in die Zugriffsprotokolle von Nginx oder Apache. Enthält die Konfiguration aktive API-Schlüssel, interne Datenbank-URIs oder Kundendaten, liegen diese vertraulichen Werte dauerhaft auf fremden Systemen.
Sicherheitsanalysten decken regelmäßig Fälle auf, in denen schlecht abgesicherte Code-Pastebins und Konvertierungsseiten Tausende sensibler Zugangsdaten preisgeben. Die einzig verlässliche Gegenmaßnahme lautet daher: Null Datenübertragung. Wenn Entwicklertools direkt im Browser isoliert laufen, bleibt der Code vollständig auf dem lokalen Endgerät geschützt.
Die Bedrohungslandschaft im Bereich der Softwareentwicklung hat sich in den letzten Jahren dramatisch gewandelt. Früher konzentrierten sich Angreifer vor allem auf das Ausnutzen bekannter Bibliothekslücken in Abhängigkeiten. Heute stellen unüberlegte Datenübertragungen durch Entwickler selbst eines der gravierendsten Einfallstore dar. Wenn Entwickler Produktionsdaten, Authentifizierungs-Header oder interne Netzwerk-Routen zur schnellen Lesbarmachung in Online-Konverter kopieren, übergeben sie hochsensible Unternehmenswerte an fremde Betreiber, deren Sicherheitsstandards und Logging-Richtlinien völlig unbekannt sind.
Besonders prekär ist die Situation bei verteilten Microservice-Architekturen: Fehlermeldungen enthalten häufig strukturierte Stack-Traces mit SQL-Verbindungsparametern, internen Kubernetes-Dienstnamen und unverschlüsselten JWT-Signaturschlüsseln. Werden solche Fragmente über das öffentliche Internet versendet, können sie von Zwischenknoten, Proxy-Servern und bösartigen Browser-Erweiterungen mitgelesen werden. Aus diesem Grund verlangen moderne Compliance-Standards wie SOC2 und ISO 27001 die strikte Isolierung von Entwicklungsdaten innerhalb geschützter Sandbox-Grenzen.
2. Lokales AST-Parsing: Wie clientseitige JSON-Formatierung funktioniert
Warum ist die clientseitige Verarbeitung nicht nur sicherer, sondern auch um ein Vielfaches schneller als herkömmliche Webdienste? Die Antwort liegt in den hochoptimierten C++-Tiefen moderner Browser-Engines wie V8 (Chrome) und SpiderMonkey (Firefox).
// Sichere speicherinterne Formatierung ohne Netzwerkverkehr
function formatJsonSicher(rawString, leerzeichen = 2) {
  try {
    // Strukturierung im flüchtigen RAM
    const astBaum = JSON.parse(rawString);
    return JSON.stringify(astBaum, null, leerzeichen);
  } catch (fehler) {
    throw new Error(`Ungültige JSON-Syntax: ${fehler.message}`);
  }
}
Eine 5 MB große Konfigurationsdatei wird in weniger als 15 Millisekunden formatiert. Ein Upload zu einem externen Dienst hingegen erfordert TLS-Verbindungsaufbau, Serverwarteschlangen und Rückübertragung – was 2.000 bis 6.000 Millisekunden dauert und das Risiko von Datenlecks birgt.
Die interne Funktionsweise eines clientseitigen AST-Parsers basiert auf der lexikalischen Zerlegung des Zeichenstroms in semantische Einheiten: Schlüsselwörter, Trennzeichen, Zeichenketten und Zahlenwerte. Im Browser wird dieser Prozess durch die native C++-Implementierung von JSON.parse() direkt auf Maschinenebene ausgeführt. Dies eliminiert jeglichen Interpretations-Overhead und garantiert maximale Ausführungsgeschwindigkeit.
Sobald der abstrakte Syntaxbaum im flüchtigen RAM aufgebaut ist, durchläuft der Serialisierer die Knoten rekursiv und wendet die gewünschten Formatierungsregeln an. Dabei werden Einrückungstiefen festgelegt, Zeilenumbrüche eingefügt und syntaktische Elemente für die grafische Darstellung mit Farbcodes versehen. Da all dies im isolierten Speicherbereich des Browsertabs geschieht, hinterlässt der gesamte Vorgang keinerlei Spuren auf permanenten Datenträgern oder entfernten Servern.
3. Sichere Regex-Evaluierung: Schutz vor katastrophalem Backtracking & ReDoS
Reguläre Ausdrücke bilden das Fundament moderner Datenvalidierung. Doch unbedacht formulierte Muster bergen erhebliche Gefahren in Form von Regular Expression Denial of Service (ReDoS).
NFA-Zustandsmaschinen
Die meisten Programmiersprachen nutzen NFA-Engines. Diese unterstützen Rückwärtsreferenzen, neigen bei verschachtelten Quantifizierern jedoch zu exponentiellen Prüfpfaden.
Exponentielles Backtracking
Ein Ausdruck wie ^(a+)+$ führt bei ungültigen Eingaben zu Milliarden von Permutationen, die einen vollständigen CPU-Kern über Minuten hinweg blockieren können.
Isolierte Web-Worker-Sandbox
Clientseitige Tester führen Prüfungen in separaten Web-Workern mit strengen Zeitlimits (z. B. 200 ms) aus. Endlosschleifen werden sofort abgefangen, ohne die Benutzeroberfläche einzufrieren.
JSON formatieren, Skripte minifizieren und Regex sicher im Browser testen
Nutzen Sie unsere kostenlose Entwickler-Suite: Strukturieren Sie komplexe JSON-Schemata und testen Sie reguläre Ausdrücke direkt im lokalen Arbeitsspeicher ohne externe Serverübertragung.
Entwicklertools jetzt öffnen →4. Clientseitige Minifizierung: Code-Kompression ohne Datenübertragung
Die Reduzierung von Dateigrößen in HTML, CSS und JavaScript gehört zu den wichtigsten Schritten bei der Weboptimierung. Das Entfernen überflüssiger Leerzeichen und Kommentare senkt Ladezeiten und spart Bandbreite.
Dennoch birgt das Hochladen von Rohcode in Online-Minifizierer enorme Gefahren für geistiges Eigentum. Browserbasierte Minifizierer führen dieselben Parsing-Regeln lokal aus: Sie entfernen Kommentare, fassen Variablen zusammen und kürzen Attributwerte direkt im Browser-Heap.
Die Komprimierung von Quellcode im Browser folgt etablierten Optimierungsalgorithmen, die auch in professionellen Build-Pipelines wie Webpack, Rollup oder Vite zum Einsatz kommen. Dabei werden mehrere aufeinanderfolgende Transformationsphasen durchlaufen: Zunächst identifiziert der Lexer alle Kommentare – sowohl einzeilige als auch mehrzeilige Dokumentationsblöcke – und entfernt diese rückstandslos aus dem Zeichenstrom.
Im zweiten Schritt analysiert der Optimierer redundante Whitespace-Zeichen. Mehrfache Leerzeichen, Tabulatoren und Zeilenumbrüche werden auf das syntaktisch notwendige Mindestmaß reduziert. Bei CSS-Dateien werden Farbdefinitionen in kürzere Hexadezimalwerte umgewandelt und Nullwerte von ihren Maßeinheiten befreit. Bei JavaScript-Dateien können ungenutzte Deklarationen und doppelte Semikolons bereinigt werden. Das Ergebnis ist eine hochgradig kompakte Datei, die ohne Qualitätsverlust sofort in Produktionsumgebungen bereitgestellt werden kann.
5. Architekturvergleich: Lokale Browser-Sandbox vs. Öffentliche Webdienste
Die Gegenüberstellung verdeutlicht die entscheidenden technischen Unterschiede zwischen clientseitigen Werkzeugen und fremden Online-Servern:
| Dimension | Browser-Sandbox (aFolks) | Herkömmliche Cloud-Formatierer |
|---|---|---|
| Datenschutz & Geheimhaltung | Absolut (Nur flüchtiger RAM, keine Netzwerkpakete) | Gefährdet (Übertragung über fremde Webserver) |
| Server-Logging-Risiko | Keines (Keine Serveranfrage wird gesendet) | Hoch (Speicherung in Logfiles und Puffern) |
| Verarbeitungszeit | < 15 ms (Unmittelbar im lokalen RAM) | 1.500 - 6.000 ms (Netzwerklatenz und Warteschlangen) |
| Offline-Fähigkeit | 100% autark (Funktioniert ohne Internet) | Nicht verfügbar (Erfordert ständige Verbindung) |
| DSGVO- & Compliance-Konformität | Vollständig nativ integriert | Erfordert aufwendige ADV-Verträge |
6. Praxiserprobter 5-Stufen-Leitfaden für sicheres Debugging
Integrieren Sie dieses standardisierte Protokoll in Ihren täglichen Entwickleralltag:
Kopieren Sie JSON-Strings oder Regex-Ausdrücke direkt aus Ihrem Terminal oder der Entwicklungsumgebung in die Zwischenablage.
Rufen Sie die Entwicklertools-Suite auf. Da alle Skripte im Browser zwischengespeichert sind, können Sie problemlos offline arbeiten.
Fügen Sie den Text ein und starten Sie die Verarbeitung. Die Browser-Engine strukturiert die Syntax in Sekundenbruchteilen ohne Netzwerkabfrage.
Prüfen Sie das Ergebnis. Wenn Code in Tickets geteilt werden soll, entfernen Sie Passwörter und interne IP-Adressen direkt im Editor.
Kopieren Sie das Resultat zurück in Ihr Projekt. Beim Schließen des Browser-Tabs wird der Arbeitsspeicher automatisch bereinigt.
7. DevSecOps & Zero-Trust: Sichere Entwicklungsumgebungen im Unternehmen
Der wirksame Schutz sensibler Entwicklungsdaten erfordert verbindliche Standards. Moderne IT-Sicherheitsteams sperren ungesicherte Online-Dienste im Firmennetzwerk und stellen geprüfte clientseitige Werkzeuge bereit.
Unternehmen, die ihre Softwarearchitektur nach Zero-Trust-Prinzipien ausrichten möchten, finden bei aFolksDigital maßgeschneiderte Beratungsleistungen. Für Entwickler und quantitative Analysten bietet die aFolksDigital Academy spezialisierte Analysewerkzeuge, während unsere Lernplattform aFolksDigital Learn vertiefende Tutorials zu moderner Websicherheit und WebAssembly bereitstellt.
8. Häufig gestellte Fragen (FAQ)
Warum stellt das Einfügen von Code in Online-Formatierer ein Sicherheitsrisiko dar?
Herkömmliche Online-Formatierer übertragen Codefragmente an externe Server. Werden Konfigurationsdateien mit API-Schlüsseln, JWT-Tokens oder Kundendaten verarbeitet, landen diese Daten unverschlüsselt in Server-Logs, Proxy-Puffern oder Tracking-Systemen von Drittanbietern.
Wie verarbeitet die clientseitige Formatierung Daten ohne Serverkommunikation?
Clientseitige Entwicklertools arbeiten ausschließlich in der V8- oder SpiderMonkey-Engine des Browsers. Durch native Schnittstellen wie JSON.parse() und lokale WebAssembly-Routinen werden Daten im flüchtigen RAM strukturiert, ohne dass ein einziger Netzwerk-Socket geöffnet wird.
Was ist Catastrophic Backtracking bei regulären Ausdrücken und wie schützt lokales Testen?
Katastrophales Backtracking entsteht, wenn verschachtelte Quantifizierer in NFA-Engines auf unvollständige Eingaben treffen, was zu exponentieller Rechenzeit (O(2^n)) führt. In einer lokalen Browser-Sandbox mit Timeout-Web-Workern wird die Ausführung isoliert abgebrochen, bevor Produktionssysteme lahmgelegt werden.
Ist die clientseitige Minifizierung qualitativ vergleichbar mit CLI-Build-Tools?
Ja. Moderne browserbasierte Minifizierer verwenden dieselben syntaktischen Grammatikregeln: Sie entfernen redundanten Leerraum, löschen Kommentare und optimieren Variablenbereiche ohne semantische Bedeutungsänderung.
Funktionieren diese Entwicklertools auch komplett ohne Internetverbindung?
Ja. Sobald die Seite geladen und im Browser-Cache gespeichert ist, laufen alle Parsing-, Formatierungs- und Regex-Routinen vollständig autark auf Ihrer lokalen Hardware.
Verwandte Sicherheits- und Entwicklerleitfäden
Lokaler KI-Copywriting & Headline Generator
Erstellen Sie verkaufsstarke Überschriften lokal im Browser ohne externe API-Kosten.
PDF-Dateien privat im Browser zusammenfügen
Kombinieren Sie sensible Verträge ohne Hochladen auf Cloud-Server.
eBay VeRO-Abmahnungen mit Shield Guard verhindern
Prüfen Sie Angebote vor der Veröffentlichung auf geschützte Markennamen.