Comment signer des documents PDF hors ligne sans téléversement : Le guide de sécurité Zero-Trust
Signing confidential contracts, nondisclosure agreements, or financial documentation does not require surrendering your files to remote cloud services. Modern WebAssembly runtimes and HTML5 Canvas vector memory pipelines enable you to apply binding signatures directly in your local web browser. Zero bytes transmit across the network, zero staging copies exist on third-party servers, and your sensitive document remains completely private in local device RAM.
Les risques de confidentialité dissimulés des signataires cloud
Chaque jour ouvré, des millions de juristes, de responsables des ressources humaines, d'experts-comptables et de particuliers transmettent des documents confidentiels vers des plateformes de signature électronique dans le cloud. Bien que les éditeurs vantent la simplicité de ces solutions dématérialisées, le transfert de fichiers non chiffrés sur des infrastructures distantes soulève d'importants risques d'atteinte à la vie privée et à la sécurité informatique.
En déposant un document sensible sur un outil web classique, votre fichier parcourt plusieurs nœuds de routage sur l'Internet public. Le serveur récepteur enregistre le flux d'octets dans des espaces de stockage temporaires ou des bases de données relationnelles. Même si les prestataires revendiquent un chiffrement au repos, les clés de déchiffrement demeurent sous leur contrôle exclusif, rendant vos contrats stratégiques, cessions de droits et bulletins de paie vulnérables aux audits internes et aux failles de sécurité potentielles.
En complément du stockage centralisé, de nombreux prestataires cloud effectuent une reconnaissance optique de caractères (OCR) automatique et une indexation en arrière-plan pour alimenter leurs moteurs de recherche et algorithmes d'apprentissage automatique. De surcroît, les documents signés restent fréquemment conservés en cache de 30 à 90 jours selon les politiques de rétention standard. Pour les entreprises soumises au Règlement Général sur la Protection des Données (RGPD), l'usage de plateformes SaaS non vérifiées constitue un risque sérieux de traitement non autorisé.
À l'opposé, le paradigme Zero-Trust impose que les fichiers confidentiels ne franchissent jamais les limites de la mémoire physique de votre équipement de travail. En déportant les calculs depuis les serveurs distants directement vers le moteur d'exécution du navigateur web, il est désormais possible de signer et sceller des documents avec une confidentialité totale.
Signatures électroniques (E-Sign) vs Signatures numériques cryptographiques
Pour bien appréhender la signature dématérialisée, il convient de distinguer avec rigueur la signature électronique simple de la signature numérique cryptographique. Dans le langage professionnel courant, ces deux désignations sont souvent confondues alors que leurs mécanismes techniques et juridiques diffèrent notablement.
Une signature électronique désigne un procédé ou un tracé graphique associé à un document électronique, manifestant l'intention d'engagement du signataire. Cela comprend les signatures manuscrites tracées sur écran tactile ou souris, les tampons PNG et les noms typographiés. Sur le plan technique PDF, elle intègre une annotation visuelle (/Annot) ou un objet image dans le flux de contenu (/Contents), matérialisant lisiblement le consentement de l'utilisateur.
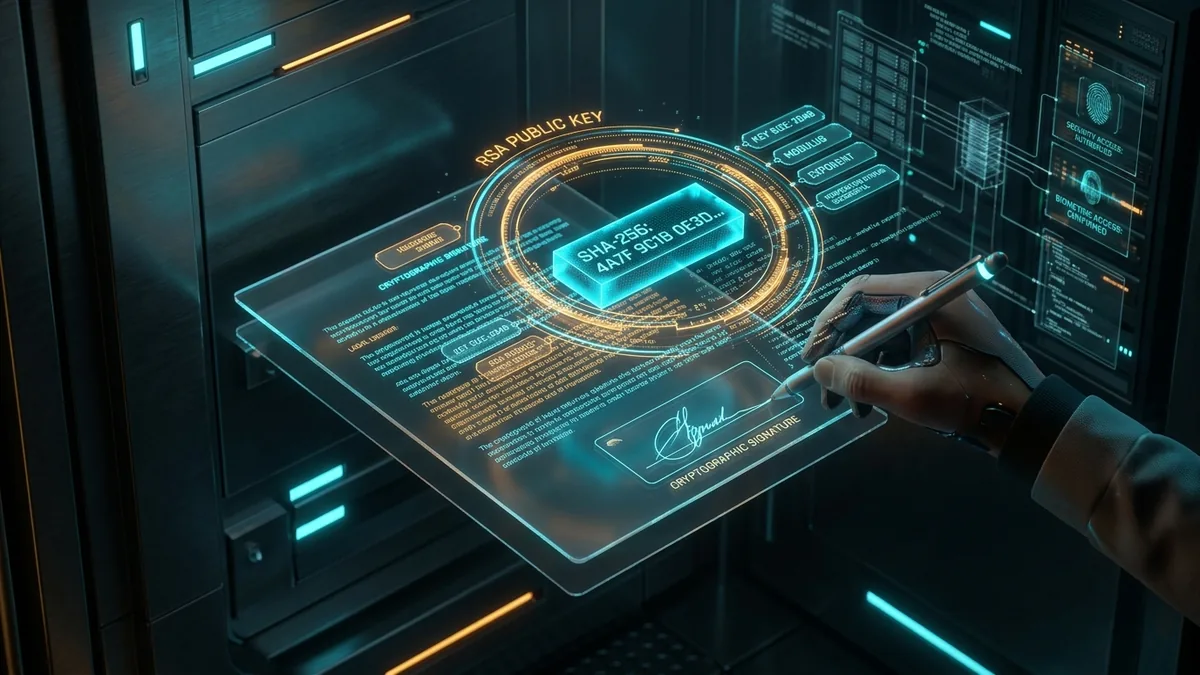
La signature numérique constitue une catégorie avancée reposant sur la cryptographie à clé publique (PKI) et les algorithmes de hachage standardisés selon la norme ISO 32000-2. L'empreinte numérique SHA-256 du document est calculée puis chiffrée avec la clé privée du signataire. Le dictionnaire de signature (/Sig) contient l'empreinte chiffrée, le certificat X.509 et les coordonnées du segment binaire (/ByteRange).
Si un seul caractère ou paramètre du fichier PDF est altéré après l'apposition de la signature, le recalcul de l'empreinte signale immédiatement une divergence, rendant le sceau caduc. Pour plus de quatre-vingt-dix pour cent des contrats commerciaux, accords de confidentialité et bons de commande, une signature électronique réalisée localement en mémoire RAM offre une parfaite validité sans abonnement onéreux.
Architecture Client Zero-Trust : Vectorisation en Mémoire RAM
Ce traitement sans serveur repose sur les interfaces Canvas HTML5 et les modules WebAssembly. L'API FileReader charge le binaire directement dans un ArrayBuffer en mémoire vive locale, sans ouvrir de connexion réseau sortante. Le moteur graphique produit des courbes de Bézier vectorielles d'une netteté parfaite à l'impression comme sur écran haute résolution.
When you open a local document in a client-side utility, the browser FileReader API ingests the binary payload into an ArrayBuffer allocated strictly inside your local memory space. At no point does the application establish a network socket, WebSockets stream, or HTTP POST request to an external server. The PDF structure is parsed locally using compiled JavaScript or WebAssembly libraries such as PDF-Lib or WebAssembly MuPDF.
Protégez et signez vos documents PDF dans votre navigateur
Scellez vos contrats confidentiels, chiffrez vos données en AES 256 bits et combinez vos fichiers hors ligne sans aucun transfert cloud.
When you draw your signature on the interactive screen, a dedicated vector pen listener tracks raw cursor coordinates, pressure levels, and velocity parameters. Rather than rasterizing your signature into a blurry low-resolution JPEG, the vector engine compiles smooth cubic bezier curves. These mathematical path vectors are translated into standard PDF graphic operators (such as m for moveto, c for curveto, and s for stroke), ensuring that when the document is printed or viewed on high-density displays, your signature appears razor-sharp at infinite zoom levels.
Once you place the signature at your desired page coordinates, the client-side engine writes the vector drawing or PNG stamp into the target page dictionary. It updates the document cross-reference table (/XRef) and re-serializes the ArrayBuffer into a downloadable Blob. The user clicks download, and the operating system saves the newly signed PDF directly to local storage. From initial file selection to final disk write, the data stays completely insulated within the browser sandbox.
Guide Pratique Étape par Étape : Signer un PDF hors ligne
Executing an offline document signature requires four straightforward procedural steps. You can verify the offline guarantee yourself by disconnecting your Wi-Fi or enabling airplane mode during the entire execution process:
Ouvrez l'outil dans votre navigateur. Dès que les ressources statiques sont en cache, vous pouvez couper votre connexion Internet si vous le souhaitez.
Glissez votre fichier PDF sur l'espace de travail. L'API FileReader génère une référence mémoire locale sans transmettre le moindre octet à l'extérieur.
Tracez votre signature au stylet, au pavé tactile ou à la souris, ou importez une image PNG. Ajustez l'emplacement et les dimensions sur la page requise.
Cliquez sur finaliser. Le moteur WebAssembly intègre les courbes vectorielles dans le fichier PDF et déclenche le téléchargement direct sur votre ordinateur.
For organizations managing high-volume document workflows, pairing offline signing with local document combination tools—such as our Batch PDF Merger—enables staff to collate signed signature addendums, exhibits, and master agreements into a single consolidated packet without cloud exposures. For comprehensive workflows, see our specialized guide on automating document workflows with batch processing.
Comparatif Technique : Traitement Local en Mémoire vs Plateformes Cloud
When selecting a document signing methodology, technical architects and security teams must weigh security boundaries, administrative friction, software costs, and implementation speeds. The following matrix contrasts local browser in-memory signing against enterprise cloud signers, desktop suites, and command-line cryptography:
| Architectural Dimension | aFolks Local In-Memory Engine | Cloud SaaS (DocuSign / SmallPDF) | Adobe Acrobat Pro Desktop | Command-Line (OpenSSL / QPDF) |
|---|---|---|---|---|
| Data Privacy Boundary | 100% In-Memory RAM (0 Uploads) | Mandatory Remote Server Staging | Local Disk + Cloud Sync Backchannel | 100% Local (Host Terminal) |
| Network Dependency | Zero (Fully Functional Offline) | Mandatory Active Internet Connection | Offline Capable (Requires Account Check) | Zero Network Dependency |
| Licensing & Subscription Cost | 100% Free & Open Utility | $120 to $480+ per user / year | $239.88 per seat / year | Free Open-Source Software |
| Software Installation Hurdles | Instant (Zero Install, Zero Extensions) | Account Registration Required | Heavy 2+ GB Installer & Admin Rights | Package Managers & Shell Scripting |
| Signature Vector Resolution | Infinite Bezier Curve Vector Crispness | Compressed Low-DPI Raster Bitmap | High-Precision Vector Embedding | Raw Binary Stream Injection |
| GDPR / HIPAA Compliance | Inherent Zero-Trust Architecture | Requires Complex Vendor DPA Signing | Depends on Local IT Hardening | Compliant under Isolated Sandbox |
Validité Juridique : Conformité eIDAS, ESIGN et UETA
Au sein de l'Union européenne, le Règlement eIDAS (n° 910/2014) encadre la valeur probante des signatures électroniques. L'article 25 dispose qu'une signature ne peut être privée d'effet juridique ni refusée comme preuve en justice au seul motif qu'elle se présente sous forme électronique. Les signatures apposées localement dans le navigateur répondent parfaitement au statut de signature électronique standard.
In the United States, the Electronic Signatures in Global and National Commerce Act (ESIGN Act, 15 U.S.C. § 7001) and the Uniform Electronic Transactions Act (UETA, adopted in 49 states) establish that a signature, contract, or other record relating to a transaction may not be denied legal effect, validity, or enforceability solely because it is in electronic form. The law requires four fundamental elements for an electronic signature to be legally binding:
- Intent to Sign: The signer must demonstrate a deliberate, conscious action to adopt the record (such as physically drawing their signature glyph and clicking an explicit apply button).
- Consent to Electronic Business: Both parties must agree to conduct the transaction electronically, either through explicit clause language or implicit course of conduct.
- Association of the Signature: The signature mark must be logically attached to or embedded within the specific document record being executed.
- Record Retention and Integrity: The executed document must remain reproducible in an unaltered state for future reference by all executing parties.
Under the European Union Regulation on Electronic Identification and Trust Services (eIDAS Regulation (EU) No 910/2014), signatures are categorized into Standard Electronic Signatures (SES), Advanced Electronic Signatures (AES), and Qualified Electronic Signatures (QES). Article 25(1) of eIDAS explicitly prohibits courts from denying the legal admissibility of a signature simply because it is in electronic form or does not meet qualified trust service status. Offline browser signing fully satisfies the criteria for Standard Electronic Signatures, making it universally valid for commercial purchase orders, employment agreements, consulting engagements, non-disclosure contracts, and general business correspondence.
For organizations seeking to harden their executed documents post-signing, applying password-based encryption provides an additional layer of cryptographic tamper-resistance. Consult our detailed guide on how to password protect PDF files locally to implement zero-trust AES document locks.
Foire Aux Questions (FAQ)
Can I sign a PDF without uploading it to a cloud server?
Yes. By using client-side tools powered by HTML5 Canvas and WebAssembly engines, your document is loaded directly into your workstation RAM. The signature glyph is embedded into the document structure locally, and the file is saved to your disk without ever communicating with external web servers.
Is it safe to sign sensitive contracts on free online PDF tools?
Traditional online PDF services upload your file to their remote servers where it can be stored, logged, or indexed by background worker processes. For sensitive legal, medical, or corporate records, you should strictly use zero-trust client-side tools where processing happens entirely in local memory.
What is the difference between an electronic signature and a digital signature?
An electronic signature visually indicates intent to sign via a handwritten mark or stamp placed onto the PDF page. A digital signature uses asymmetric cryptography (PKI) and cryptographic hashes (like SHA-256) to mathematically seal the entire document against unauthorized alterations.
Does offline signing work on mobile devices and tablets?
Yes. Modern mobile browsers on iOS and Android support HTML5 touch event listeners and WebAssembly compilation. You can draw your signature smoothly using your finger or an Apple Pencil directly onto the responsive canvas with full hardware acceleration.
Can I verify that zero data was uploaded during my signing session?
Yes. You can open your browser Developer Tools (F12) and monitor the Network tab during the entire file selection, signing, and download workflow. You will observe zero outgoing POST requests. Alternatively, you can sever your internet connection completely once the tool page loads; the application will execute flawlessly offline.