Come firmare documenti PDF offline senza caricare file: La guida completa di sicurezza Zero-Trust
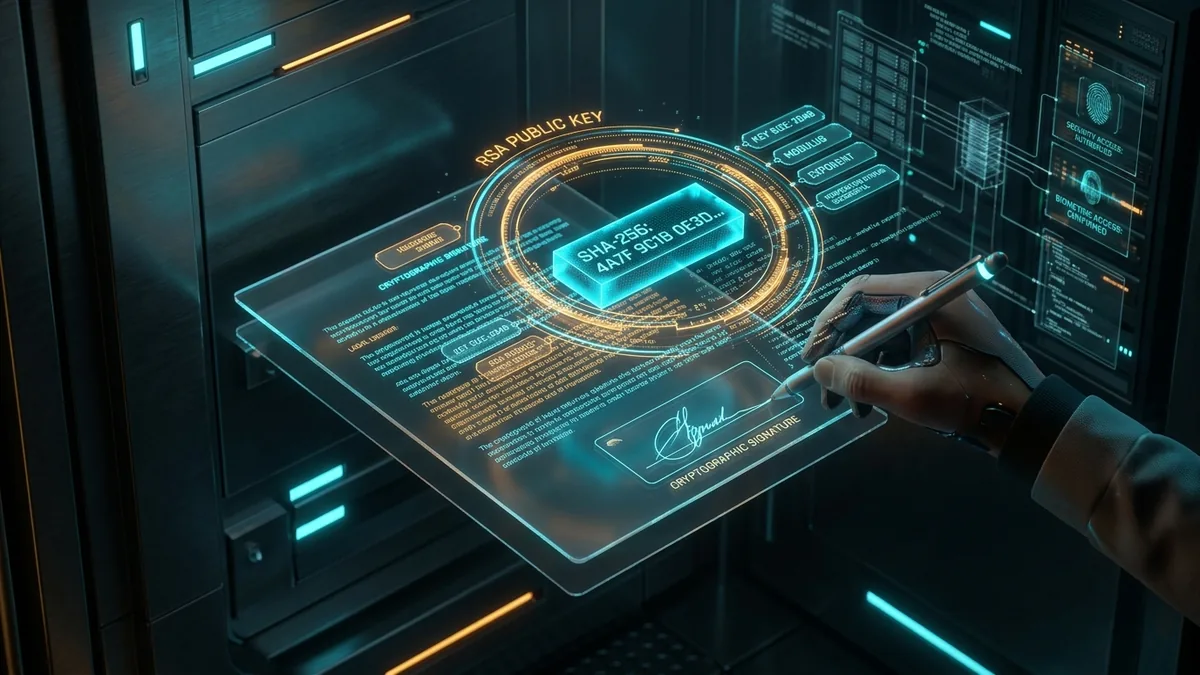
Signing confidential contracts, nondisclosure agreements, or financial documentation does not require surrendering your files to remote cloud services. Modern WebAssembly runtimes and HTML5 Canvas vector memory pipelines enable you to apply binding signatures directly in your local web browser. Zero bytes transmit across the network, zero staging copies exist on third-party servers, and your sensitive document remains completely private in local device RAM.
I pericoli nascosti per la privacy nei servizi di firma cloud
Ogni giorno lavorativo, milioni di legali, responsabili delle risorse umane, commercialisti e privati caricano documenti riservati su piattaforme cloud di firma elettronica. Sebbene il marketing tradizionale descriva questi strumenti come soluzioni agili e senza carta, il trasferimento di file non crittografati su infrastrutture pubbliche comporta gravi vulnerabilità di sicurezza informatica.
Nel momento in cui si trascina un documento riservato su un firmatore cloud, il file compie un tragitto attraverso molteplici nodi di rete pubblici. Il server remoto riceve il flusso binario e lo memorizza in bucket di transito o database relazionali. Anche quando i provider pubblicizzano la crittografia dei dati a riposo, le chiavi crittografiche rimangono sotto il controllo del fornitore cloud, lasciando contratti, bilanci e accordi societari esposti a processi interni e potenziali violazioni di sistema.
Oltre alla conservazione remota dei dati, i servizi cloud attivano frequentemente procedure automatizzate di riconoscimento ottico dei caratteri (OCR) e indicizzazione per alimentare funzionalità di ricerca o sistemi di apprendimento automatico. Inoltre, le copie firmate rimangono memorizzate nella cache dei server secondari da 30 a 90 giorni in base alle policy di retention. Per le aziende soggette al GDPR, affidare dati aziendali riservati a terze parti senza controllo diretto costituisce un rischio significativo.
Al contrario, l'approccio di sicurezza Zero-Trust impone che i file riservati non oltrepassino mai i confini della memoria fisica del computer dell'utente. Spostando la logica di calcolo dai server cloud direttamente all'interno dell'ambiente di esecuzione del browser, è oggi possibile elaborare, firmare ed esportare documenti con riservatezza assoluta.
Firme elettroniche (E-Sign) vs Firme digitali crittografiche
Per gestire con consapevolezza i documenti digitali è necessario comprendere la distinzione fondamentale tra firma elettronica semplice e firma digitale crittografica. Nella pratica aziendale i due concetti vengono spesso confusi, nonostante i fondamenti matematici e le procedure di validazione siano nettamente distinti.
Una firma elettronica rappresenta qualsiasi tracciato grafico, simbolo o processo associato a un documento informatico, utilizzato dal firmatario per attestare la propria volontà. Comprende firme tracciate con mouse o touch screen, immagini PNG o firme dattiloscritte. A livello di struttura PDF, incorpora un'annotazione visuale (/Annot) o un oggetto grafico nel flusso della pagina (/Contents), documentando il consenso in modo chiaro.
La firma digitale, disciplinata dalla norma ISO 32000-2, rappresenta un livello avanzato basato su crittografia a chiave pubblica (PKI) e funzioni di hash matematiche. Viene calcolato un digest SHA-256 dell'intero documento che viene cifrato con la chiave privata del titolare. Il dizionario di firma (/Sig) memorizza il digest crittografato, il certificato X.509 e l'intervallo di byte firmato (/ByteRange).
Qualsiasi modifica apportata al file PDF dopo l'applicazione della firma genera un hash non corrispondente, invalidando all'istante il sigillo di sicurezza. Per oltre il novanta per cento dei contratti commerciali, accordi di consulenza e approvazioni interne, una firma elettronica apposta localmente nella RAM del browser garantisce piena efficacia senza costi di abbonamento.
Architettura Client Zero-Trust: Vettorializzazione in Memoria RAM
L'elaborazione locale sfrutta le API Canvas di HTML5 e i motori WebAssembly come PDF-Lib. La funzione FileReader carica i dati direttamente in un ArrayBuffer nella memoria RAM del dispositivo, senza trasmettere alcun byte via rete. Il motore grafico vettoriale calcola curve di Bézier ad altissima precisione, preservando la nitidezza della firma a qualsiasi livello di zoom.
When you open a local document in a client-side utility, the browser FileReader API ingests the binary payload into an ArrayBuffer allocated strictly inside your local memory space. At no point does the application establish a network socket, WebSockets stream, or HTTP POST request to an external server. The PDF structure is parsed locally using compiled JavaScript or WebAssembly libraries such as PDF-Lib or WebAssembly MuPDF.
Proteggi e firma documenti PDF nel tuo browser
Sigilla contratti riservati, cifra documenti con AES a 256 bit e unisci file offline senza trasferimenti su server cloud.
When you draw your signature on the interactive screen, a dedicated vector pen listener tracks raw cursor coordinates, pressure levels, and velocity parameters. Rather than rasterizing your signature into a blurry low-resolution JPEG, the vector engine compiles smooth cubic bezier curves. These mathematical path vectors are translated into standard PDF graphic operators (such as m for moveto, c for curveto, and s for stroke), ensuring that when the document is printed or viewed on high-density displays, your signature appears razor-sharp at infinite zoom levels.
Once you place the signature at your desired page coordinates, the client-side engine writes the vector drawing or PNG stamp into the target page dictionary. It updates the document cross-reference table (/XRef) and re-serializes the ArrayBuffer into a downloadable Blob. The user clicks download, and the operating system saves the newly signed PDF directly to local storage. From initial file selection to final disk write, the data stays completely insulated within the browser sandbox.
Guida Passo-Passo: Firmare file PDF in modo privato
Executing an offline document signature requires four straightforward procedural steps. You can verify the offline guarantee yourself by disconnecting your Wi-Fi or enabling airplane mode during the entire execution process:
Apri lo strumento nel browser. Una volta caricati gli script nella cache locale, puoi anche disconnettere la rete Internet per garantire la totale riservatezza.
Trascina il PDF nell'area di lavoro. L'API FileReader crea un riferimento in memoria senza trasmettere alcun byte all'esterno.
Traccia la firma con mouse, touchpad o penna, oppure importa un'immagine PNG. Regola dimensioni e posizione sulla pagina desiderata.
Fai clic su completa. Il motore WebAssembly inietta i vettori nella struttura del file e avvia il download diretto sul tuo computer.
For organizations managing high-volume document workflows, pairing offline signing with local document combination tools—such as our Batch PDF Merger—enables staff to collate signed signature addendums, exhibits, and master agreements into a single consolidated packet without cloud exposures. For comprehensive workflows, see our specialized guide on automating document workflows with batch processing.
Confronto Tecnico: Elaborazione Locale in Memoria vs Suite Cloud
When selecting a document signing methodology, technical architects and security teams must weigh security boundaries, administrative friction, software costs, and implementation speeds. The following matrix contrasts local browser in-memory signing against enterprise cloud signers, desktop suites, and command-line cryptography:
| Architectural Dimension | aFolks Local In-Memory Engine | Cloud SaaS (DocuSign / SmallPDF) | Adobe Acrobat Pro Desktop | Command-Line (OpenSSL / QPDF) |
|---|---|---|---|---|
| Data Privacy Boundary | 100% In-Memory RAM (0 Uploads) | Mandatory Remote Server Staging | Local Disk + Cloud Sync Backchannel | 100% Local (Host Terminal) |
| Network Dependency | Zero (Fully Functional Offline) | Mandatory Active Internet Connection | Offline Capable (Requires Account Check) | Zero Network Dependency |
| Licensing & Subscription Cost | 100% Free & Open Utility | $120 to $480+ per user / year | $239.88 per seat / year | Free Open-Source Software |
| Software Installation Hurdles | Instant (Zero Install, Zero Extensions) | Account Registration Required | Heavy 2+ GB Installer & Admin Rights | Package Managers & Shell Scripting |
| Signature Vector Resolution | Infinite Bezier Curve Vector Crispness | Compressed Low-DPI Raster Bitmap | High-Precision Vector Embedding | Raw Binary Stream Injection |
| GDPR / HIPAA Compliance | Inherent Zero-Trust Architecture | Requires Complex Vendor DPA Signing | Depends on Local IT Hardening | Compliant under Isolated Sandbox |
Validità Legale: Conformità eIDAS, ESIGN e UETA
Nel contesto europeo, il Regolamento eIDAS (Regolamento UE n. 910/2014) sancisce l'ammissibilità legale delle firme elettroniche. L'articolo 25 comma 1 stabilisce che a una firma non possono essere negati gli effetti giuridici e l'ammissibilità come prova in giudizio per il solo motivo di essere in forma elettronica. La firma locale nel browser soddisfa pienamente i requisiti di firma elettronica ordinaria.
In the United States, the Electronic Signatures in Global and National Commerce Act (ESIGN Act, 15 U.S.C. § 7001) and the Uniform Electronic Transactions Act (UETA, adopted in 49 states) establish that a signature, contract, or other record relating to a transaction may not be denied legal effect, validity, or enforceability solely because it is in electronic form. The law requires four fundamental elements for an electronic signature to be legally binding:
- Intent to Sign: The signer must demonstrate a deliberate, conscious action to adopt the record (such as physically drawing their signature glyph and clicking an explicit apply button).
- Consent to Electronic Business: Both parties must agree to conduct the transaction electronically, either through explicit clause language or implicit course of conduct.
- Association of the Signature: The signature mark must be logically attached to or embedded within the specific document record being executed.
- Record Retention and Integrity: The executed document must remain reproducible in an unaltered state for future reference by all executing parties.
Under the European Union Regulation on Electronic Identification and Trust Services (eIDAS Regulation (EU) No 910/2014), signatures are categorized into Standard Electronic Signatures (SES), Advanced Electronic Signatures (AES), and Qualified Electronic Signatures (QES). Article 25(1) of eIDAS explicitly prohibits courts from denying the legal admissibility of a signature simply because it is in electronic form or does not meet qualified trust service status. Offline browser signing fully satisfies the criteria for Standard Electronic Signatures, making it universally valid for commercial purchase orders, employment agreements, consulting engagements, non-disclosure contracts, and general business correspondence.
For organizations seeking to harden their executed documents post-signing, applying password-based encryption provides an additional layer of cryptographic tamper-resistance. Consult our detailed guide on how to password protect PDF files locally to implement zero-trust AES document locks.
Domande Frequenti (FAQ)
Can I sign a PDF without uploading it to a cloud server?
Yes. By using client-side tools powered by HTML5 Canvas and WebAssembly engines, your document is loaded directly into your workstation RAM. The signature glyph is embedded into the document structure locally, and the file is saved to your disk without ever communicating with external web servers.
Is it safe to sign sensitive contracts on free online PDF tools?
Traditional online PDF services upload your file to their remote servers where it can be stored, logged, or indexed by background worker processes. For sensitive legal, medical, or corporate records, you should strictly use zero-trust client-side tools where processing happens entirely in local memory.
What is the difference between an electronic signature and a digital signature?
An electronic signature visually indicates intent to sign via a handwritten mark or stamp placed onto the PDF page. A digital signature uses asymmetric cryptography (PKI) and cryptographic hashes (like SHA-256) to mathematically seal the entire document against unauthorized alterations.
Does offline signing work on mobile devices and tablets?
Yes. Modern mobile browsers on iOS and Android support HTML5 touch event listeners and WebAssembly compilation. You can draw your signature smoothly using your finger or an Apple Pencil directly onto the responsive canvas with full hardware acceleration.
Can I verify that zero data was uploaded during my signing session?
Yes. You can open your browser Developer Tools (F12) and monitor the Network tab during the entire file selection, signing, and download workflow. You will observe zero outgoing POST requests. Alternatively, you can sever your internet connection completely once the tool page loads; the application will execute flawlessly offline.