Strumenti di Sviluppo Offline: Formattare JSON, Minificare Codice e Testare Regex Senza Fuga di Dati
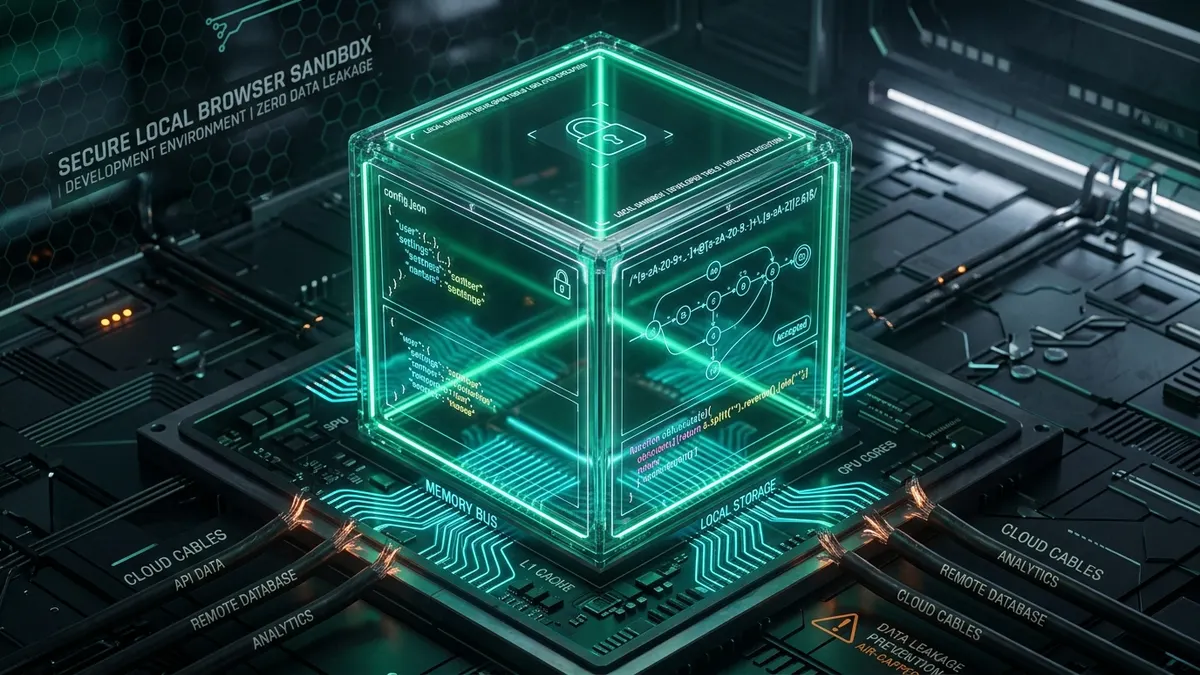
Incollare configurazioni JSON riservate, dump di database o porzioni di codice sorgente in formattatori web tradizionali espone credenziali di accesso e segreti industriali ai registri di server esterni. L'isolamento locale nel browser trasferisce l'intero processo di analisi sintattica (AST), minificazione e verifica delle espressioni regolari direttamente nella memoria volatile del vostro computer. Grazie all'esecuzione pura in JavaScript e WebAssembly, nessun pacchetto dati transita sulla rete, garantendo la piena conformità a GDPR, SOC2 e alle normative aziendali più rigide.
- 1. La Minaccia Invisibile dei Servizi di Formattazione in Cloud
- 2. Parsing AST in Memoria: Come Opera la Formattazione JSON Client-Side
- 3. Test Sicuro delle Espressioni Regolari: Evitare Backtracking e ReDoS
- 4. Minificazione di Script nel Browser: Compressione Senza Telemetria
- 5. Confronto Architetturale: Sandbox Locale vs Servizi Cloud Pubblici
- 6. Flusso Operativo in 5 Fasi per Sanitizzare e Verificare il Codice
- 7. DevSecOps Aziendale: Integrare Strumenti Zero-Trust nei Flussi di Lavoro
- 8. Domande Frequenti (FAQ)
1. La Minaccia Invisibile dei Servizi di Formattazione in Cloud
Durante la risoluzione di un disservizio critico sui sistemi di produzione, molti programmatori scelgono la soluzione immediata: estraggono un blocco JSON non formattato dai log di CloudWatch, aprono il primo formattatore gratuito apparso su Google, incollano il contenuto e premono invio. La formattazione si sistema in pochi istanti e il bug viene individuato, ma simultaneamente si e verificata una grave violazione della riservatezza dei dati.
La maggior parte di queste piattaforme gratuite elabora i dati su infrastrutture remote. Il payload inserito transita tramite una chiamata HTTP POST e viene memorizzato nei log dei server Nginx o Apache dell'operatore. Se tale stringa conteneva chiavi API riservate, credenziali di database interni o informazioni anagrafiche di utenti, questi asset rimangono archiviati su server terzi privi di controllo.
I ricercatori di sicurezza riscontrano regolarmente database aperti e proxy non protetti che riversano online credenziali aziendali sottratte tramite formattatori web gratuiti. La strategia definitiva per eliminare questa vulnerabilita consiste nell'azzerare completamente il trasferimento di rete: eseguendo analisi e manipolazioni direttamente all'interno della memoria del browser locale, il codice non lascia mai il controllo dell'ingegnere.
2. Parsing AST in Memoria: Come Opera la Formattazione JSON Client-Side
Comprendere perche l'approccio client-side sia sia piu sicuro sia infinitamente piu rapido richiede un'analisi dei motori JavaScript moderni come V8 (Chrome) e SpiderMonkey (Firefox).
// Formattazione sicura in memoria RAM senza traffico di rete
function formattaJsonSicuro(stringaGrezza, spaziRientro = 2) {
  try {
    // Parsing nell'albero di sintassi astratta in memoria volatile
    const alberoAst = JSON.parse(stringaGrezza);
    return JSON.stringify(alberoAst, null, spaziRientro);
  } catch (erroreSintassi) {
    throw new Error(`Sintassi JSON non valida: ${erroreSintassi.message}`);
  }
}
Poiche JSON.parse() e JSON.stringify() sono compilate in codice nativo C++ all'interno del runtime del browser, un file da 5 MB viene strutturato in meno di 15 millisecondi. Inviare lo stesso blocco a un fornitore cloud richiede invece la negoziazione TLS, le code di elaborazione remota e il download di risposta, con tempi compresi tra 2.000 e 6.000 millisecondi e l'esposizione di informazioni riservate.
3. Test Sicuro delle Espressioni Regolari: Evitare Backtracking e ReDoS
Le espressioni regolari rappresentano la spina dorsale della validazione degli input e dell'analisi dei log. Tuttavia, pattern formulati in modo incauto possono innescare vulnerabilita di Denial of Service da espressione regolare (ReDoS), bloccando i processi di backend.
Motori NFA e Complessita
La maggior parte dei linguaggi moderni implementa automi a stati finiti non deterministici (NFA). Sebbene flessibili, soffrono di backtracking esponenziale in presenza di quantificatori nidificati ambigui.
Rischio di Backtracking Esponenziale
Un pattern come ^(a+)+$ testato contro una stringa incompatibile genera miliardi di combinazioni ricorsive, impegnando al 100% un core della CPU per svariati minuti.
Isolamento con Web Worker
Gli strumenti eseguiti in locale isolano la valutazione in un thread Web Worker dedicato con limite di tempo perentorio (es. 200 ms). Se il pattern va in stallo, l'esecuzione viene interrotta istantaneamente.
Formatta JSON, Minifica Codice e Valuta Regex Privatemente
Accedi alla nostra suite gratuita di strumenti di sviluppo lato client: organizza strutture JSON complesse e verifica espressioni regolari in memoria senza inviare dati all'esterno.
Apri gli Strumenti per Sviluppatori →4. Minificazione di Script nel Browser: Compressione Senza Telemetria
L'ottimizzazione del peso delle risorse HTML, CSS e JavaScript e un fattore decisivo per migliorare le metriche Core Web Vitals. Rimuovere spaziature ridondanti e annotazioni superflue consente di alleggerire i file dal 25% al 60%.
Tuttavia, caricare codice applicativo non compilato su piattaforme web terze rappresenta un rischio inaccettabile per la proprieta intellettuale. I minificatori che girano in locale nel browser applicano le medesime regole sintattiche rigorose senza mai trasmettere dati all'esterno: eliminazione dei commenti, riduzione dei nomi di variabili e pulizia degli attributi.
5. Confronto Architetturale: Sandbox Locale vs Servizi Cloud Pubblici
La tabella seguente pone a confronto le differenze operative tra gli strumenti eseguiti in memoria locale e i consueti servizi web remoti:
| Parametro Operativo | Sandbox Locale nel Browser (aFolks) | Formattatori Pubblici in Cloud |
|---|---|---|
| Riservatezza dei Dati | Assoluta (Solo RAM volatile, zero traffico di rete) | Esposta (Inviata a server web remoti) |
| Rischio Registrazione nei Log | Nessuno (Nessuna richiesta viene generata) | Elevato (Persistenza nei log di accesso e proxy) |
| Velocita di Esecuzione | < 15 ms (Esecuzione immediata nel motore locale) | 1.500 - 6.000 ms (Latenza di rete e code di attesa) |
| Funzionamento Senza Internet | 100% Autonomo (Funziona senza connessione attiva) | Inutilizzabile (Richiede connettivita continua) |
| Conformita Legale (GDPR / SOC2) | Nativamente integrata (Nessun trasferimento dati) | Richiede accordi di trattamento dati complessi |
6. Flusso Operativo in 5 Fasi per Sanitizzare e Verificare il Codice
Per garantire l'integrita dei flussi di lavoro tecnici del vostro team, adottate questa procedura standardizzata:
Copiate l'output JSON o il pattern regex direttamente dal vostro terminale, container Docker o ambiente IDE negli appunti.
Aprite la suite di strumenti per sviluppatori. Poiche le risorse sono memorizzate nella cache locale, potete disattivare la rete in tutta sicurezza.
Incollate il testo e avviate la formattazione. Il motore del browser organizza la sintassi ed evidenzia le chiavi in una frazione di millisecondo.
Esaminate l'output formattato. Se dovete condividere il codice in un ticket o in una revisione, eliminate password e indirizzi IP interni direttamente nell'editor.
Copiate il codice ottimizzato nel vostro progetto. Chiudendo la scheda del browser, la memoria RAM viene liberata istantaneamente dal garbage collector.
7. DevSecOps Aziendale: Integrare Strumenti Zero-Trust nei Flussi di Lavoro
Evitare la diffusione accidentale di codici riservati richiede politiche aziendali chiare e strumenti rigorosi. Le organizzazioni piu attente alla sicurezza inibiscono l'accesso a convertitori web pubblici e promuovono l'uso di ambienti client-side isolati.
Per le societa che necessitano di consulenza strategica nell'architettura digitale e nell'adozione di standard di protezione avanzati, gli specialisti di aFolksDigital progettano infrastrutture Zero-Trust su misura. Coloro che operano nei settori analitici e quantitativi possono avvalersi delle metodologie sviluppate da aFolksDigital Academy, mentre il portale educativo aFolksDigital Learn propone corsi pratici su WebAssembly e crittografia avanzata nel browser.
8. Domande Frequenti (FAQ)
Perche incollare codice in formattatori online convenzionali comporta un rischio di sicurezza?
La maggior parte delle utilita web gratuite elabora le richieste su server remoti. Incollando configurazioni JSON contenenti token di sessione, chiavi API o dati anagrafici, queste informazioni vengono memorizzate nei log di accesso dei server web e nei proxy cache di terze parti.
Come funziona la formattazione client-side senza comunicare con un server?
Gli strumenti client-side operano esclusivamente all'interno del motore JavaScript V8 o SpiderMonkey del browser. Tramite routine native come JSON.parse() e JSON.stringify() o WebAssembly, i dati vengono analizzati ed evidenziati direttamente nella memoria RAM senza generare alcuna richiesta HTTP.
Cos'e il backtracking catastrofico nelle regex e in che modo l'ambiente locale protegge dalle vulnerabilita?
Il backtracking catastrofico si verifica quando quantificatori annidati in motori NFA incontrano una stringa non valida, generando rami di calcolo esponenziali (O(2^n)) che saturano la CPU. I tester locali isolano l'elaborazione in un Web Worker con timeout per prevenire exploit ReDoS.
La minificazione nel browser offre gli stessi risultati delle utilita CLI professionali?
Si. I minificatori basati su browser analizzano l'albero di sintassi astratta (AST) secondo gli stessi principi: eliminano spazi bianchi ridondanti, rimuovono commenti e contraggono le dichiarazioni senza alterare la logica operativa del codice.
Posso utilizzare questi strumenti di sviluppo completamente offline senza connessione internet?
Si. Una volta caricati gli script nella cache locale del browser, tutte le operazioni di parsing, formattazione e verifica regex vengono eseguite in modo indipendente sul vostro hardware locale.
Guide Correlate sulla Sicurezza e lo Sviluppo
Copywriting con IA Locale e Generazione Titoli
Crea testi persuasivi ed efficaci nel browser senza costi per API cloud.
Come Unire File PDF in Privato nel Browser
Combina contratti confidenziali senza caricarli su server remoti.
Evitare Violazioni VeRO su eBay con Shield Guard
Rileva marchi registrati e parole chiave a rischio prima della pubblicazione.