Офлайн-инструменты Разработчика: Форматирование JSON, Сжатие Скриптов и Тестирование Regex Без Утечки Данных
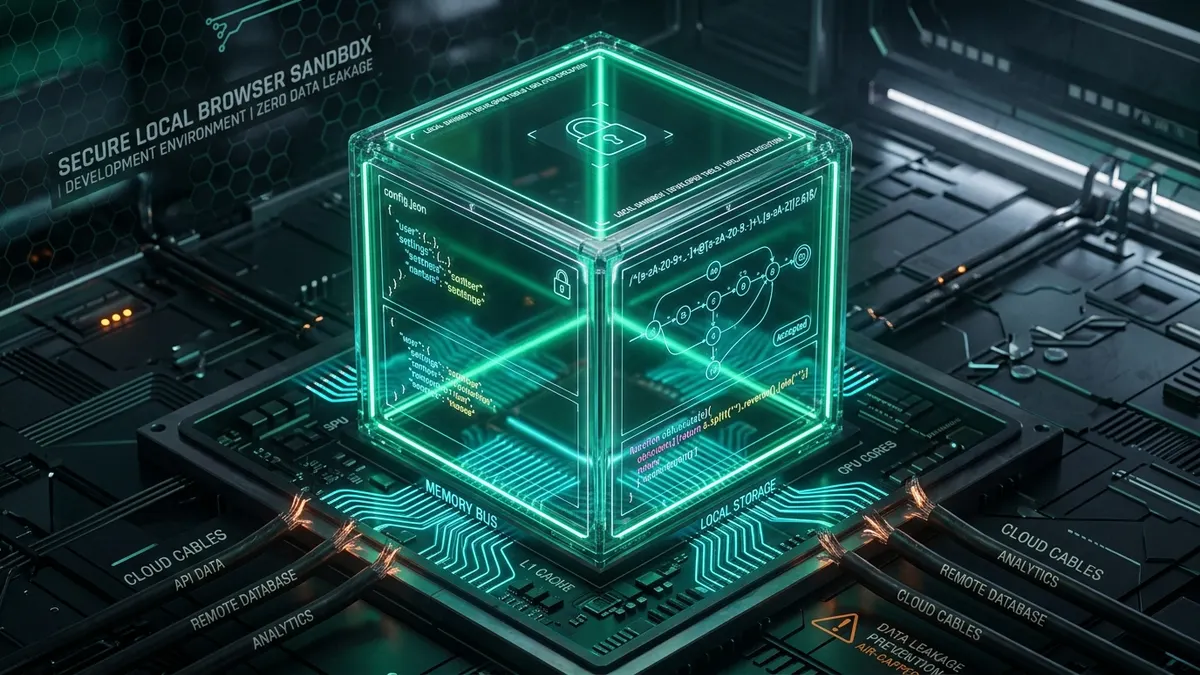
Вставка рабочих конфигураций JSON, фрагментов исходного кода или дампов баз данных в общедоступные онлайн-сервисы раскрывает авторизационные токены и закрытую архитектуру серверам третьих лиц. Локальная изоляция в браузере переносит весь синтаксический разбор AST, сжатие скриптов и проверку регулярных выражений в оперативную память вашего компьютера. Благодаря выполнению на базе чистого JavaScript и WebAssembly ни один байт не передается по сети, обеспечивая полное соответствие стандартам SOC2, GDPR и корпоративным требованиям конфиденциальности.
- 1. Скрытые Риски Общедоступных Онлайн-Форматтеров Кода
- 2. Синтаксический Разбор AST: Как Работает Клиентское Форматирование JSON
- 3. Безопасное Тестирование Regex: Защита от Катастрофического Возврата и ReDoS
- 4. Локальное Сжатие Кода: Оптимизация Без Внешней Телеметрии
- 5. Сравнительный Анализ: Локальная Песочница против Облачных Сервисов
- 6. Практический Регламент в 5 Шагов для Безопасной Отладки
- 7. Внедрение Стандартов Zero-Trust в Командную Разработку
- 8. Часто Задаваемые Вопросы (FAQ)
1. Скрытые Риски Общедоступных Онлайн-Форматтеров Кода
В процессе срочного устранения сбоя в продуктивной среде многие разработчики выбирают путь наименьшего сопротивления: копируют неформатированный JSON из системных журналов AWS CloudWatch, открывают первую попавшуюся страницу в поисковике, вставляют блок и нажимают кнопку форматирования. Текст моментально приобретает структурированный вид, и ошибка устраняется, но одновременно происходит утечка конфиденциальных данных.
Подавляющее большинство бесплатных конвертеров обрабатывают входящие данные на своих серверах. Вставленный фрагмент отправляется через сетевой запрос HTTP POST и сохраняется в логах доступа веб-серверов Nginx или Apache. Если этот объект содержал неистекшие ключи авторизации, внутренние адреса микросервисов или пользовательские данные, эти сведения навсегда остаются на сторонних накопителях без возможности удаления.
Специалисты по информационной безопасности постоянно обнаруживают незащищенные серверы, где в открытом доступе лежат тысячи корпоративных паролей и сертификатов, случайно загруженных через онлайн-утилиты. Единственный надежный метод устранения этой опасности — полный отказ от сетевых запросов: выполняя обработку локально в оперативной памяти браузера, разработчик сохраняет стопроцентный контроль над исходными данными.
Современные аудиты информационной безопасности показывают, что непреднамеренные утечки данных сотрудниками инженерных отделов превосходят по частоте внешние целевые атаки. При отладке микросервисов разработчики регулярно сталкиваются с JSON-структурами, содержащими приватные сертификаты, служебные заголовки авторизации Bearer и подробные трассировки стека с внутренними именами серверов.
Отправка подобных фрагментов через общедоступные веб-интерфейсы нарушает требования стандартов ISO 27001 и Федерального закона о защите персональных данных. Поскольку вы не контролируете срок хранения логов стороннего сервиса и наличие у него уязвимостей, конфиденциальные данные могут оставаться доступными злоумышленникам на протяжении месяцев.
2. Синтаксический Разбор AST: Как Работает Клиентское Форматирование JSON
Причина, по которой обработка на стороне клиента является одновременно более защищенной и многократно более быстрой, заключается в архитектуре современных движков JavaScript, таких как V8 (Chrome) и SpiderMonkey (Firefox).
// Безопасное форматирование в памяти RAM без сетевого трафика
function formatJsonSafely(rawText, spaces = 2) {
  try {
    // Построение AST-дерева в энергозависимой памяти
    const astTree = JSON.parse(rawText);
    return JSON.stringify(astTree, null, spaces);
  } catch (syntaxErr) {
    throw new Error(`Синтаксическая ошибка JSON: ${syntaxErr.message}`);
  }
}
Поскольку функции JSON.parse() и JSON.stringify() скомпилированы в нативный код C++, массив данных объемом 5 МБ форматируется быстрее 15 миллисекунд. Передача аналогичного файла в облачный сервис требует установки TLS-соединения, ожидания в очереди сервера и обратной загрузки, что занимает от 2 000 до 6 000 миллисекунд и ставит под удар конфиденциальность.
3. Безопасное Тестирование Regex: Защита от Катастрофического Возврата и ReDoS
Регулярные выражения играют ключевую роль в фильтрации и валидации данных. Однако ошибки в структуре шаблонов могут вызывать уязвимость Regular Expression Denial of Service (ReDoS), полностью парализующую работу серверов.
Механизм NFA-автоматов
Популярные языки используют недетерминированные конечные автоматы (NFA). При наличии неоднозначных вложенных квантификаторов они приводят к экспоненциальному ветвлению вычислений.
Экспоненциальный Перебор
Шаблон вида ^(a+)+$ при попытке сопоставления с некорректной строкой порождает миллиарды рекурсивных проверок, намертво загружая процессорное ядро на несколько минут.
Изоляция в Web Worker
Локальные утилиты выполняют проверку в изолированном потоке Web Worker со строгим тайм-аутом (например, 200 мс). При зависании процесс мгновенно завершается без ущерба для браузера.
Форматируйте JSON, Сжимайте Код и Тестируйте Regex Конфиденциально
Воспользуйтесь нашим бесплатным набором инструментов разработчика: структурируйте сложные схемы JSON и проверяйте регулярные выражения прямо в памяти без отправки данных на серверы.
Открыть Инструменты Разработчика →4. Локальное Сжатие Кода: Оптимизация Без Внешней Телеметрии
Снижение размера файлов HTML, CSS и JavaScript является обязательным этапом подготовки ресурсов к развертыванию. Удаление лишних пробелов, табуляций и комментариев сокращает объем передаваемого трафика на 25-60%, ускоряя отрисовку страниц.
Тем не менее, загрузка нескомпилированного кода в сторонние облачные сервисы создает прямую угрозу раскрытия алгоритмов и внутренней логики. Локальные браузерные минификаторы выполняют грамматический анализ прямо на вашей машине: вырезают комментарии, оптимизируют имена переменных и атрибуты без риска утечки.
Механика Оптимизации Атрибутов и Удаления Пробелов
В процессе компрессии клиентский парсер выполняет глубокую нормализацию: объединяет повторяющиеся пробельные символы, преобразует длинные шестнадцатеричные цветовые коды в сокращенные трехсимвольные эквиваленты и удаляет устаревшие HTML-атрибуты по умолчанию, которые современные веб-стандарты трактуют автоматически.
Для скриптов JavaScript выполняется свертка неиспользуемых блоков и объединение объявлений переменных через запятую. В результате получается сверхкомпактный бандл, готовый к деплою на CDN без риска компрометации закрытых исходников.
5. Сравнительный Анализ: Локальная Песочница против Облачных Сервисов
В таблице ниже сопоставлены функциональные характеристики клиентских браузерных инструментов и традиционных облачных форматтеров:
| Параметр | Локальные Инструменты в Браузере (aFolks) | Облачные Онлайн-Сервисы |
|---|---|---|
| Конфиденциальность Данных | Полная (Энергозависимая RAM, ноль сетевых пакетов) | Под угрозой (Передача на удаленные серверы) |
| Сохранение в Системных Логах | Отсутствует (Сетевые вызовы не генерируются) | Высокое (Запись в журналы Nginx/Apache и прокси) |
| Время Обработки | < 15 мс (Мгновенно в локальном движке) | 1 500 - 6 000 мс (Сетевые задержки и очереди) |
| Автономная Работа Офлайн | 100% Функционально (Работает без интернета) | Недоступно (Требует постоянного подключения) |
| Соответствие Стандартам (GDPR / SOC2) | Встроено (Передача данных третьим лицам исключена) | Требует сложных соглашений об обработке данных |
6. Практический Регламент в 5 Шагов для Безопасной Отладки
Для исключения утечек корпоративной информации закрепите в команде следующий рабочий протокол:
Скопируйте неструктурированный JSON или выражение regex непосредственно из терминала, контейнера Docker или IDE в буфер обмена.
Перейдите к набору инструментов разработчика. Все скрипты уже сохранены в кэше, поэтому вы можете работать даже в режиме полета.
Вставьте фрагмент в поле ввода и запустите структурирование. Движок браузера мгновенно построит и подсветит синтаксис без отправки запросов по сети.
Проверьте результат. Если код предназначен для публикации в тикете или ревью, замаскируйте пароли и внутренние адреса прямо в окне редактора.
Скопируйте подготовленный код обратно в свой проект. При закрытии вкладки браузера сборщик мусора автоматически очистит оперативную память.
7. Внедрение Стандартов Zero-Trust в Командную Разработку
Защита коммерческих секретов требует комплексного подхода. Передовые инженерные департаменты блокируют доступ к внешним онлайн-конвертерам и обеспечивают сотрудников безопасными решениями, работающими на стороне клиента.
Для организаций, внедряющих концепцию Zero-Trust и нуждающихся в экспертной поддержке, специалисты консалтингового крыла aFolksDigital создают надежные цифровые архитектуры. Финансовые и аналитические подразделения могут использовать наработки aFolksDigital Academy, а образовательный центр aFolksDigital Learn предоставляет углубленные курсы по WebAssembly и современным методам кибербезопасности.
Автоматизация Предрелизного Контроля в Пайплайнах CI/CD
Передовые команды внедряют проверки регулярных выражений и форматирование схем непосредственно в локальные хуки Git (pre-commit hooks) и изолированные контейнеры непрерывной интеграции. Это гарантирует, что ни один неоптимизированный скрипт или потенциально уязвимый шаблон с риском ReDoS не попадет в основную ветку репозитория.
Сочетание локальных браузерных инструментов для ручной оперативной отладки и автоматизированных статических анализаторов создает надежный многоуровневый периметр защиты интеллектуальной собственности компании.
8. Часто Задаваемые Вопросы (FAQ)
Почему вставка кода в общедоступные онлайн-форматтеры создает угрозу безопасности?
Большинство онлайн-сервисов форматирования обрабатывают данные на удаленных серверах. При вставке рабочих конфигураций JSON с токенами сессий, секретными API-ключами или персональными данными клиентов эти сведения оседают в серверных журналах доступа, кэшах прокси-серверов и аналитических трекерах.
Как работает клиентское форматирование без отправки сетевых запросов?
Инструменты на стороне клиента выполняются исключительно внутри движка JavaScript V8 или SpiderMonkey в браузере. С помощью встроенных функций JSON.parse() и JSON.stringify() и модулей WebAssembly текст структурируется непосредственно в оперативной памяти устройства без открытия сетевых сокетов.
Что такое катастрофический возврат в регулярных выражениях и как защищает изолированная среда?
Катастрофический возврат возникает, когда вложенные квантификаторы в движках NFA приводят к экспоненциальному росту вариантов при сопоставлении с некорректной строкой, блокируя процессор. Локальный инструмент изолирует проверку в фоновом потоке Web Worker с лимитом времени выполнения для предотвращения ReDoS-атак.
Сопоставимо ли сжатие кода в браузере с профессиональными утилитами сборки CLI?
Да. Браузерные минификаторы разбирают абстрактное синтаксическое дерево (AST) по тем же грамматическим правилам: удаляют лишние пробелы, вырезают комментарии и оптимизируют имена переменных без нарушения семантики выполнения.
Можно ли использовать эти инструменты полностью автономно без подключения к интернету?
Да. После первой загрузки и кэширования страницы браузером все алгоритмы форматирования, сжатия и проверки регулярных выражений функционируют автономно на вашем собственном оборудовании.
Полезные Руководства по Разработке и Безопасности
Локальный ИИ-копирайтинг и Генерация Заголовков
Создавайте продающие тексты в браузере без оплаты внешних API.
Как Объединить PDF Конфиденциально в Браузере
Склеивайте важные договоры без выгрузки файлов на чужие серверы.
Как Избежать Блокировок VeRO на eBay с Shield Guard
Проверяйте листинги на товарные знаки до публикации на маркетплейсе.