Çevrimdışı Geliştirici Araçları: JSON Biçimlendirme, Kod Küçültme ve Veri Sızıntısız Regex Testi
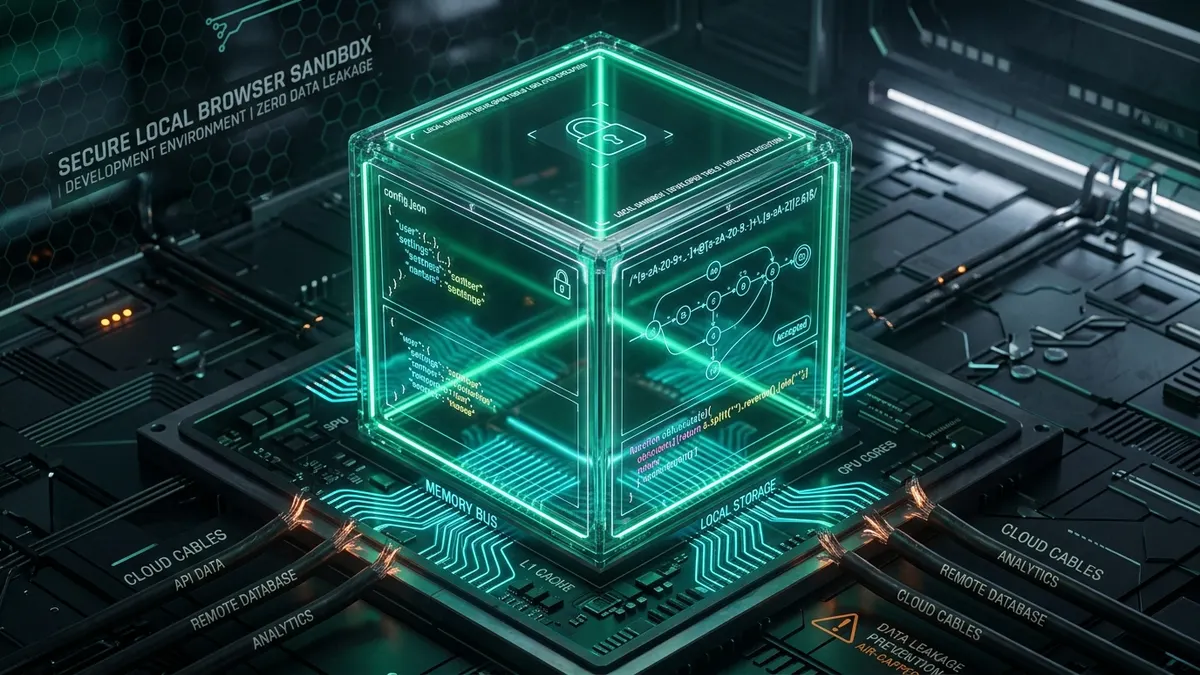
Ham JSON yapılandırmalarını, veritabanı dökümlerini veya kaynak kod parçalarını geleneksel web biçimlendiricilerine yapıştırmak; yetkilendirme anahtarlarını ve ticari sırları harici sunucu günlüklerine ifşa eder. Tarayıcı korumalı alanı; Soyut Sözdizimi Ağacı (AST) ayrıştırmayı, kod küçültmeyi ve düzenli ifade testlerini doğrudan bilgisayarınızın geçici RAM belleğine taşır. Tamamen istemci taraflı JavaScript ve WebAssembly ile çalıştığı için hiçbir veri paketi cihazınızdan çıkmaz; böylece KVKK, GDPR ve SOC2 standartlarına tam uyum sağlanır.
- 1. Çevrimiçi Kod Biçimlendiricilerin Görünmeyen Güvenlik Tehlikeleri
- 2. Bellek İçi AST Ayrıştırma: İstemci Taraflı JSON İşleme Nasıl Çalışır
- 3. Güvenli Regex Değerlendirmesi: Geri İzleme ve ReDoS Önleme
- 4. İstemci Taraflı Kod Küçültme: Telemetrisiz Boyut Optimizasyonu
- 5. Mimari Karşılaştırma: Yerel Tarayıcı Alanı vs Bulut Servisleri
- 6. Kod Hata Ayıklama İçin 5 Adımlı Güvenli Standart Prosedür
- 7. Kurumsal DevSecOps: Sıfır Güven Standartlarını Mühendislik Süreçlerine Dahil Etme
- 8. Sıkça Sorulan Sorular (SSS)
1. Çevrimiçi Kod Biçimlendiricilerin Görünmeyen Güvenlik Tehlikeleri
Canlı ortamdaki acil bir kesinti anında birçok yazılımcı en hızlı yolu tercih eder: CloudWatch hata kayıtlarından karmaşık bir JSON bloğunu kopyalar, arama motorunda ilk çıkan ücretsiz biçimlendiriciye yapıştırır ve çalıştırır. Hata çözülür ve kod okunabilir hale gelir; ancak tam o saniyede kritik bir güvenlik ihlali yaşanmıştır.
Ücretsiz web araçlarının çok büyük kısmı girdileri uzak sunucularda işler. Yapıştırılan metin HTTP POST isteğiyle iletilir ve web sunucusunun Nginx veya Apache erişim günlüklerinde saklanır. Şayet bu JSON bloğu aktif API anahtarları, şirket içi veritabanı bağlantı adresleri veya müşteri kimlikleri içeriyorsa, bu varlıklar üçüncü şahısların sunucu disklerinde kalıcı hale gelir.
Siber güvenlik uzmanları, internete sızan binlerce kurumsal kimlik bilgisinin bu tür biçimlendirme sitelerinden kaynaklandığını düzenli olarak raporlamaktadır. Bu tehlikeyi tamamen ortadan kaldırmanın tek yöntemi ağ aktarımını sıfırlamaktır: ayrıştırma ve test işlemlerini tarayıcının yerel korumalı alanında yürüterek kodunuzun hiçbir zaman cihazınızdan çıkmamasını sağlayabilirsiniz.
Güncel siber güvenlik denetimleri, yazılım geliştiricilerin çalışma esnasında yaptıkları dikkatsiz veri transferlerinin harici korsanlık girişimlerinden daha sık veri sızıntısına yol açtığını ortaya koymaktadır. Mikroservis mimarilerinde hata ayıklarken mühendisler; özel SSL sertifikaları, Bearer yetkilendirme belirteçleri ve şirket içi Kubernetes servis adlarını içeren JSON yükleriyle sıkça karşılaşır.
Bu tür veri bloklarını genel web sitelerine yapıştırmak, KVKK ve uluslararası bilgi güvenliği standartlarını doğrudan ihlal eder. Üçüncü taraf bir web aracının günlük tutma sürelerini veya veri güvenliği politikalarını denetleyemediğiniz için, hassas kurumsal verileriniz bilinmeyen sunucu disklerinde aylarca savunmasız kalabilir.
2. Bellek İçi AST Ayrıştırma: İstemci Taraflı JSON İşleme Nasıl Çalışır
İstemci tarafında işlemenin neden hem katbekat daha güvenli hem de çok daha süratli olduğunu kavramak için V8 (Chrome) ve SpiderMonkey (Firefox) gibi çağdaş JavaScript motorlarının iç mimarisini incelemek gerekir.
// Ag trafigi olmadan bellek ici guvenli bicimlendirme
function formatJsonGuvenli(hamMetin, girinti = 2) {
  try {
    // Gecici RAM belleginde AST agacina donusturme
    const astAgaci = JSON.parse(hamMetin);
    return JSON.stringify(astAgaci, null, girinti);
  } catch (hata) {
    throw new Error(`Gecersiz JSON yapisi: ${hata.message}`);
  }
}
JSON.parse() ve JSON.stringify() fonksiyonları doğrudan C++ seviyesinde derlendiğinden, 5 MB büyüklüğündeki bir veri katarı 15 milisaniyeden kısa sürede biçimlendirilir. Aynı veriyi bulut hizmetine göndermek ise TLS el sıkışması, sunucu işlem kuyrukları ve yanıt indirme süreleri nedeniyle 2.000 ila 6.000 milisaniye sürer ve gizli bilgilerinizi riske atar.
Bellek içi sözdizimsel renklendirme ve anlık hata denetimi, geliştiricilerin kod bloklarındaki eksik parantezleri veya hatalı virgülleri anında görmesini sağlar. Harici bir web sunucusuna veri transferi yapılmadığından, karmaşık iç içe geçmiş diziler ve nesneler dahi tarayıcı sekmesi içinde sıfır bekleme süresiyle ayrıştırılır.
Bu sayede geliştiriciler hem zamandan tasarruf eder hem de şirketlerinin en kritik veri varlıklarını koruma altına almış olur.
3. Güvenli Regex Değerlendirmesi: Geri İzleme ve ReDoS Önleme
Düzenli ifadeler veri doğrulamada hayati rol oynar. Ancak hatalı kurgulanmış desenler, Düzenli İfade Hizmet Reddi (ReDoS) açıklarına yol açarak canlı sunucuları kilitleyebilir.
NFA Motorları ve Karmaşıklık
Yaygın diller belirsiz sonlu otomat (NFA) kullanır. İç içe geçmiş belirsiz nicelik belirteçleri geçersiz metinlerde üstel dallanmaya neden olur.
Üstel Geri İzleme Tehlikesi
^(a+)+$ gibi bir kalıp hatalı girdiler karşısında milyarlarca permütasyon hesaplayarak tek bir işlemci çekirdeğini dakikalarca %100 yük altında tutabilir.
Web Worker İzolasyonu
Yerel araçlar deseni süre sınırlı (örneğin 200 ms) ayrı bir Web Worker iş parçacığında çalıştırır. Kilitlenme durumunda işlem hemen durdurularak tarayıcı korunur.
JSON Biçimlendirin, Kodu Küçültün ve Regex Kalıplarını Güvenle Test Edin
Ücretsiz istemci taraflı geliştirici setimizi keşfedin: karmaşık JSON şemalarını yapılandırın ve düzenli ifadeleri sunucuya veri göndermeden doğrudan bellekte deneyin.
Geliştirici Araçlarını Başlat →4. İstemci Taraflı Kod Küçültme: Telemetrisiz Boyut Optimizasyonu
HTML, CSS ve JavaScript dosyalarının boyutunu azaltmak web performansını yükseltmenin temel şartıdır. Fazlalık boşlukların ve yorumların silinmesi dosya boyutlarında %25 ila %60 tasarruf sağlar.
Bununla birlikte, derlenmemiş kaynak kodları genel bulut sistemlerine aktarmak fikri mülkiyet güvenliğini tehdit eder. Tarayıcıda yerel çalışan küçültücüler aynı sözdizimi kurallarını cihazınızdan çıkmadan uygular: açıklamaları temizler, değişken bildirimlerini sadeleştirir ve semantiği korur.
Öznitelik Optimizasyonu ve Boşluk Temizleme Mekaniği
Küçültme sürecinde istemci taraflı ayrıştırıcı kapsamlı bir normalizasyon gerçekleştirir: ardışık boşlukları tek bir sınırlayıcıya indirger, uzun onaltılık renk kodlarını üç karakterli kısa biçimlerine dönüştürür ve modern HTML5 standartlarının otomatik olarak tanıdığı varsayılan etiket özniteliklerini temizler.
JavaScript dosyalarında ise kullanılmayan bildirimler sadeleştirilir ve değişken tanımları virgülle birleştirilerek dosya boyutu minimum seviyeye çekilir. Sonuçta kurumsal kodlarınızın gizliliği riske atılmadan CDN dağıtımına hazır, son derece hafif paketler elde edilir.
5. Mimari Karşılaştırma: Yerel Tarayıcı Alanı vs Bulut Servisleri
Aşağıdaki tablo istemci taraflı çözümler ile genel bulut platformları arasındaki teknik farkları özetlemektedir:
| Operasyonel Boyut | Yerel Tarayıcı Alanı (aFolks) | Genel Bulut Araçları |
|---|---|---|
| Veri Gizliliği | Tam Korumalı (Yalnızca geçici RAM, sıfır ağ paketi) | Dışa Açık (Uzak web sunucularına aktarılır) |
| Sunucu Günlüğü Riski | Sıfır (Hiçbir ağ isteği gönderilmez) | Yüksek (Nginx/Apache ve proxy günlüklerinde tutulur) |
| İşlem Gecikmesi | < 15 ms (Yerel JavaScript motorunda anında) | 1.500 - 6.000 ms (Ağ gecikmesi ve işlem sıraları) |
| Çevrimdışı Çalışabilme | %100 Fonksiyonel (İnternetsiz tam çalışır) | Çalışmaz (Sürekli aktif ağ bağlantısı şarttır) |
| Yasal Uyum (KVKK / GDPR) | Doğal Uyumlu (Üçüncü taraflara veri gitmez) | Veri işleme sözleşmeleri ve denetim gerektirir |
6. Kod Hata Ayıklama İçin 5 Adımlı Güvenli Standart Prosedür
Yazılım ekibinizin veri güvenliğini sağlamak için şu adımları uygulayın:
Biçimlendirilmemiş JSON verisini veya regex kalıbını terminalinizden veya IDE konsolunuzdan doğrudan panoya kopyalayın.
Geliştirici araçları setini açın. Sayfa önbelleğe alındığından internet bağlantınızı güvenle kapatabilirsiniz.
Metni yapıştırıp biçimlendirmeyi başlatın. Tarayıcı motoru hiçbir sunucuya bağlanmadan yapıyı saniyeler içinde renklendirir.
Çıktıyı inceleyin. Kodu bir talep kaydında paylaşacaksanız şifreleri ve şirket içi IP adreslerini doğrudan editörde temizleyin.
Düzenlenmiş kodu projenize yapıştırın. Tarayıcı sekmesini kapattığınızda geçici veriler bellekten tamamen silinir.
7. Kurumsal DevSecOps: Sıfır Güven Standartlarını Mühendislik Süreçlerine Dahil Etme
Kurumsal kod sızıntılarını önlemek disiplinli bir güvenlik kültürü gerektirir. Öncü teknoloji kurumları kontrolsüz web sitelerine erişimi kısıtlayarak çalışanlarına güvenli istemci taraflı araçlar sunmaktadır.
Dijital mimarilerini güçlendirmek ve Sıfır Güven (Zero-Trust) ilkelerini yerleştirmek isteyen şirketler için aFolksDigital danışmanlık ekibi kurumsal çözümler geliştirmektedir. Sayısal modeller ve finans uzmanları aFolksDigital Academy üzerindeki analiz kaynaklarından yararlanabilirken, yazılım geliştiriciler aFolksDigital Learn eğitim portalında WebAssembly ve web güvenliği alanındaki uzmanlık derslerine erişebilirler.
CI/CD Süreçlerinde Dağıtım Öncesi Doğrulama Otomasyonu
İleri düzey yazılım ekipleri, düzenli ifade testlerini ve şema biçimlendirmelerini doğrudan yerel Git kancalarına (pre-commit hooks) ve izole edilmiş sürekli entegrasyon konteynerlerine dahil etmektedir. Bu sayede ReDoS riski taşıyan veya optimize edilmemiş hiçbir kod parçası ana depolama dalına ulaşamaz.
Manuel günlük hata ayıklama için istemci taraflı tarayıcı araçlarının kullanımı ile otomatik statik kod analizi araçlarının birleşimi, şirketinizin fikri mülkiyetini koruyan çok katmanlı sağlam bir savunma hattı oluşturur.
8. Sıkça Sorulan Sorular (SSS)
Kodu çevrimiçi biçimlendiricilere yapıştırmak neden güvenlik açığı oluşturur?
Çevrimiçi araçların büyük kısmı verileri uzak sunucularda işler. Oturum belirteçleri, gizli API anahtarları veya müşteri kayıtları içeren JSON yapılarını yapıştırdığınızda bu hassas bilgiler web sunucusu erişim günlüklerine ve üçüncü taraf önbelleklere kaydedilir.
İstemci taraflı biçimlendirme sunucuyla iletişim kurmadan nasıl çalışır?
İstemci tarafı araçlar yalnızca tarayıcının yerel JavaScript V8 veya SpiderMonkey motorunda çalışır. Yerel JSON.parse() ve JSON.stringify() fonksiyonları ve WebAssembly modülleri ile veriler hiçbir ağ isteği gönderilmeden doğrudan cihazın RAM belleğinde yapılandırılır.
Düzenli ifadelerde feci geri izleme (catastrophic backtracking) nedir ve yerel ortam nasıl korur?
Feci geri izleme, NFA motorlarındaki iç içe geçmiş nicelik belirteçlerinin hatalı dizelerde üstel hesaplama dallanmasına (O(2^n)) yol açarak işlemciyi kilitlemesidir. Yerel test araçları, değerlendirmeyi zaman aşımı korumalı bir Web Worker içinde izole ederek ReDoS saldırılarını engeller.
Tarayıcıda kod küçültme işlemi profesyonel CLI araçları kadar kaliteli sonuç verir mi?
Evet. Tarayıcı tabanlı küçültücüler Soyut Sözdizimi Ağacını (AST) aynı dilbilgisi kurallarıyla ayrıştırır: gereksiz boşlukları siler, yorumları temizler ve çalışma mantığını değiştirmeden değişken bildirimlerini optimize eder.
Bu geliştirici araçlarını internet bağlantısı olmadan tamamen çevrimdışı kullanabilir miyim?
Evet. Sayfa bir kez tarayıcı önbelleğine alındıktan sonra tüm biçimlendirme, küçültme ve regex test algoritmaları yerel donanımınızda bağımsız olarak çalışır.
İlgili Güvenlik ve Geliştirici Kılavuzları
Yerel Yapay Zeka Metin Yazarlığı ve Başlık Üretimi
API ücreti olmadan tarayıcınızda yüksek dönüşümlü satış metinleri oluşturun.
Tarayıcıda PDF Dosyaları Gizlilikle Nasıl Birleştirilir
Hassas sözleşmeleri bulut sunucularına yüklemeden birleştirin.
Shield Guard ile eBay VeRO İhlallerinden Korunma
İlanlarınızı yayınlamadan önce marka hakları ihlallerine karşı tarayın.