Wie man PDF-Dokumente offline ohne Hochladen signiert: Der vollständige Zero-Trust Sicherheitsleitfaden
Signing confidential contracts, nondisclosure agreements, or financial documentation does not require surrendering your files to remote cloud services. Modern WebAssembly runtimes and HTML5 Canvas vector memory pipelines enable you to apply binding signatures directly in your local web browser. Zero bytes transmit across the network, zero staging copies exist on third-party servers, and your sensitive document remains completely private in local device RAM.
Die versteckten Datenschutzrisiken von Cloud-Signaturdiensten
An jedem Geschäftstag laden Millionen von Rechtsanwälten, Personalverantwortlichen, Buchhaltungsfachleuten und Privatpersonen vertrauliche Dateien auf kommerzielle Cloud-Signaturplattformen hoch. Obwohl das Mainstream-Softwaremarketing diese Plattformen als nahtlose papierlose Lösungen darstellt, führt die Übertragung unverschlüsselter Dokumente an öffentliche Infrastrukturen zu schwerwiegenden Informationssicherheitsrisiken, die von Compliance-Verantwortlichen häufig übersehen werden.
Wenn Sie ein vertrauliches Dokument in einen herkömmlichen Web-Signierer ziehen, unternimmt Ihre Datei eine Übertragungsreise über mehrere Stationen im öffentlichen Internet. Der Remote-Host empfängt den unverschlüsselten Byte-Stream und speichert ihn in temporären Staging-Buckets oder relationalen Datenbanken. Selbst wenn Anbieter eine Verschlüsselung im Ruhezustand (Encryption at Rest) anpreisen, verbleiben die Entschlüsselungsschlüssel unter zentraler Cloud-Kontrolle. Das bedeutet, dass Ihre Betriebsvereinbarungen, Verträge über geistiges Eigentum und Gehaltsabrechnungen für interne Plattformprozesse, automatisierte Indexierungs-Crawler und potenzielle Cloud-Sicherheitslücken sichtbar sind.
Neben der zentralen Datenspeicherung wenden Drittanbieter-Signaturdienste häufig automatisierte Texterkennung (OCR) und Dokumentenindexierung im Hintergrund an, um Metadaten für Marketinganalysen, Suchfunktionen oder Trainingsdaten für maschinelles Lernen zu extrahieren. Zudem verbleibt die signierte Kopie nach den Standard-Aufbewahrungsrichtlinien meist 30 bis 90 Tage lang auf sekundären Staging-Servern zwischengespeichert. Für Unternehmen, die an strenge gesetzliche Rahmenbedingungen wie die Datenschutz-Grundverordnung (DSGVO) gebunden sind, stellt das Hochladen sensibler Unternehmensdaten zu Drittanbieter-SaaS-Anbietern ein unkalkulierbares Auftragsverarbeitungsrisiko dar.
Im Gegensatz dazu verlangt die Zero-Trust-Dokumentenverarbeitung, dass vertrauliche Dateien niemals die physische Speichergrenze Ihres Arbeitsplatzrechners verlassen. Indem die Verarbeitungslogik von entfernten Serverclustern direkt in die Ausführungsumgebung des Browsers verlagert wird, können moderne Webbrowser vollständige Dokumentenbearbeitungen mit absoluter Vertraulichkeit durchführen.
Elektronische Signaturen (E-Sign) vs. Kryptografische digitale Signaturen
Das Verständnis der Dokumentenunterzeichnung erfordert eine präzise architektonische Abgrenzung zwischen einfachen elektronischen Signaturen und kryptografischen digitalen Signaturen. In der täglichen Geschäftskommunikation werden diese beiden Begriffe häufig synonym verwendet, doch ihre zugrunde liegende Mathematik und Verifizierungsverfahren unterscheiden sich erheblich.
Eine elektronische Signatur stellt ein elektronisches Symbol, einen Ton oder einen Prozess dar, der mit einem Datensatz verknüpft ist und von einer Person mit der Absicht ausgeführt wird, den Datensatz zu unterzeichnen. Dies umfasst handschriftliche Unterschriften per Touchscreen oder Maus, hochgeladene Signaturbilder oder getippte Namen. Technisch gesehen bettet eine elektronische Signatur eine visuelle Annotation (/Annot) oder ein Bild-XObject in den Seiteninhalt des PDFs (/Contents) ein, wodurch die menschliche Willenserklärung sichtbar festgehalten wird.
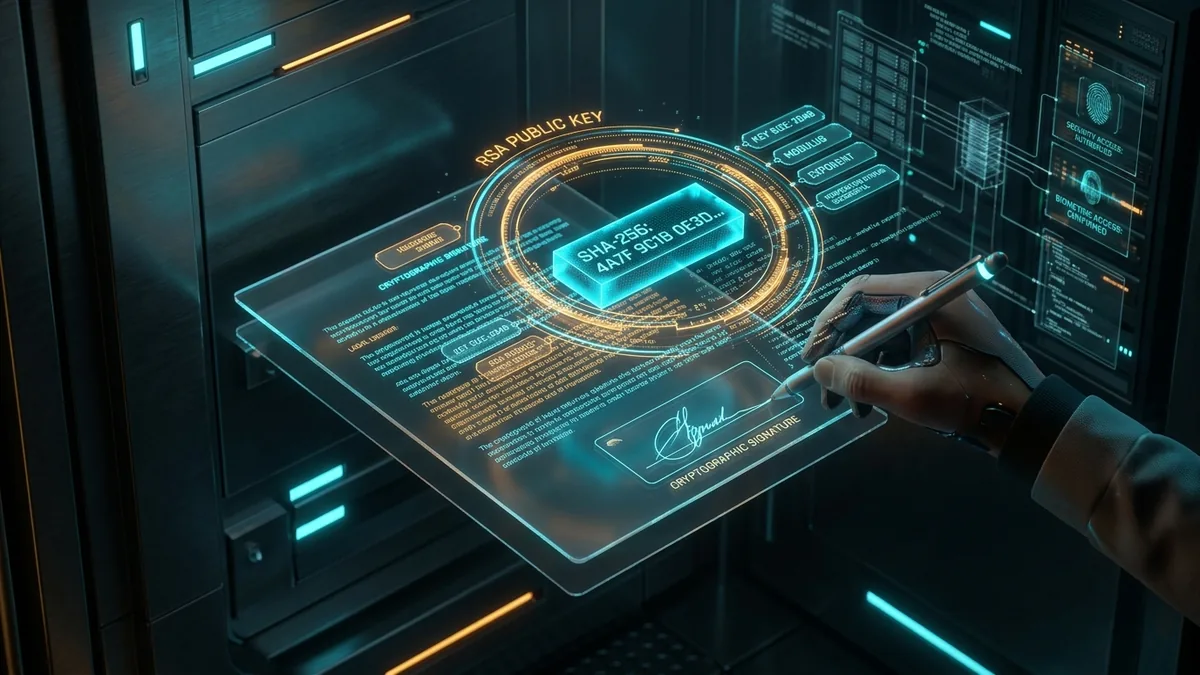
Eine digitale Signatur stellt eine spezialisierte Unterstufe dar, die durch asymmetrische Public-Key-Kryptografie (PKI) und mathematische Hash-Algorithmen gemäß ISO 32000-2 abgesichert ist. Dabei wird ein kryptografischer Digest des gesamten Dokuments (z. B. SHA-256) berechnet und mit dem privaten Schlüssel des Unterzeichners verschlüsselt. Das Signaturwörterbuch (/Sig) enthält den verschlüsselten Hash, das X.509-Zertifikat und Bytebereichs-Koordinaten (/ByteRange).
Wenn sich auch nur ein einziges Zeichen, eine Koordinate oder ein Metadaten-String in der PDF-Datei nach dem Signieren ändert, führt die anschließende Prüfung zu einem abweichenden SHA-256-Digest, wodurch das Siegel sofort ungültig wird. Für über neunzig Prozent aller routinemäßigen Vereinbarungen, Bestellungen, Dienstleistungsverträge und internen Freigaben bietet eine lokal im Browser-RAM erstellte elektronische Signatur vollständige Rechtsgültigkeit ohne laufende Gebühren für Zertifizierungsstellen.
Die Zero-Trust Client-Architektur: In-Memory Vektorisierung
Das Signieren von Dokumenten ohne Remote-Server erfordert die Nutzung moderner WebAssembly-Runtimes und HTML5-Canvas-APIs. Die FileReader-API liest die Binärdaten direkt in einen ArrayBuffer im lokalen Arbeitsspeicher ein. Zu keinem Zeitpunkt werden Netzwerk-Sockets oder externe HTTP-Anfragen aufgebaut. Die Vektorgrafik-Engine zeichnet glatte Bezier-Kurven und bettet diese als Vektoroperatoren in die PDF-Struktur ein, sodass die Unterschrift selbst bei unendlicher Vergrößerung gestochen scharf bleibt.
When you open a local document in a client-side utility, the browser FileReader API ingests the binary payload into an ArrayBuffer allocated strictly inside your local memory space. At no point does the application establish a network socket, WebSockets stream, or HTTP POST request to an external server. The PDF structure is parsed locally using compiled JavaScript or WebAssembly libraries such as PDF-Lib or WebAssembly MuPDF.
PDF-Dokumente privat im Browser schützen und signieren
Versiegeln Sie vertrauliche Verträge, verschlüsseln Sie Dokumente mit 256-Bit-AES und führen Sie Dateien offline zusammen – ganz ohne Server-Uploads.
When you draw your signature on the interactive screen, a dedicated vector pen listener tracks raw cursor coordinates, pressure levels, and velocity parameters. Rather than rasterizing your signature into a blurry low-resolution JPEG, the vector engine compiles smooth cubic bezier curves. These mathematical path vectors are translated into standard PDF graphic operators (such as m for moveto, c for curveto, and s for stroke), ensuring that when the document is printed or viewed on high-density displays, your signature appears razor-sharp at infinite zoom levels.
Once you place the signature at your desired page coordinates, the client-side engine writes the vector drawing or PNG stamp into the target page dictionary. It updates the document cross-reference table (/XRef) and re-serializes the ArrayBuffer into a downloadable Blob. The user clicks download, and the operating system saves the newly signed PDF directly to local storage. From initial file selection to final disk write, the data stays completely insulated within the browser sandbox.
Schritt-für-Schritt Anleitung: PDF-Dateien privat signieren
Executing an offline document signature requires four straightforward procedural steps. You can verify the offline guarantee yourself by disconnecting your Wi-Fi or enabling airplane mode during the entire execution process:
Öffnen Sie das Zero-Trust-Dokumentenwerkzeug in Ihrem Browser. Sobald die statischen Skripte im Cache geladen sind, können Sie optional die Internetverbindung trennen.
Ziehen Sie Ihre PDF-Datei in den Arbeitsbereich. Die FileReader-API liest die Binärdaten in den Arbeitsspeicher, ohne ein einziges Byte an externe Server zu senden.
Zeichnen Sie Ihre Unterschrift per Touchpad, Maus oder Stift, oder fügen Sie eine Signaturgrafik ein. Positionieren und skalieren Sie die Signatur präzise auf der gewünschten Seite.
Klicken Sie auf Fertigstellen. Die WebAssembly-Engine fügt die Vektorkurven in die PDF-Struktur ein und startet den sofortigen lokalen Download auf Ihr Gerät.
For organizations managing high-volume document workflows, pairing offline signing with local document combination tools—such as our Batch PDF Merger—enables staff to collate signed signature addendums, exhibits, and master agreements into a single consolidated packet without cloud exposures. For comprehensive workflows, see our specialized guide on automating document workflows with batch processing.
Technischer Architekturvergleich: Lokal vs. Cloud-Suiten
When selecting a document signing methodology, technical architects and security teams must weigh security boundaries, administrative friction, software costs, and implementation speeds. The following matrix contrasts local browser in-memory signing against enterprise cloud signers, desktop suites, and command-line cryptography:
| Architectural Dimension | aFolks Local In-Memory Engine | Cloud SaaS (DocuSign / SmallPDF) | Adobe Acrobat Pro Desktop | Command-Line (OpenSSL / QPDF) |
|---|---|---|---|---|
| Data Privacy Boundary | 100% In-Memory RAM (0 Uploads) | Mandatory Remote Server Staging | Local Disk + Cloud Sync Backchannel | 100% Local (Host Terminal) |
| Network Dependency | Zero (Fully Functional Offline) | Mandatory Active Internet Connection | Offline Capable (Requires Account Check) | Zero Network Dependency |
| Licensing & Subscription Cost | 100% Free & Open Utility | $120 to $480+ per user / year | $239.88 per seat / year | Free Open-Source Software |
| Software Installation Hurdles | Instant (Zero Install, Zero Extensions) | Account Registration Required | Heavy 2+ GB Installer & Admin Rights | Package Managers & Shell Scripting |
| Signature Vector Resolution | Infinite Bezier Curve Vector Crispness | Compressed Low-DPI Raster Bitmap | High-Precision Vector Embedding | Raw Binary Stream Injection |
| GDPR / HIPAA Compliance | Inherent Zero-Trust Architecture | Requires Complex Vendor DPA Signing | Depends on Local IT Hardening | Compliant under Isolated Sandbox |
Rechtliche Gültigkeit: ESIGN, UETA und eIDAS-Konformität
In der Europäischen Union regelt die Verordnung über elektronische Identifizierung und Vertrauensdienste (eIDAS, Verordnung (EU) Nr. 910/2014) die Rechtsgültigkeit elektronischer Signaturen. Gemäß Artikel 25 Absatz 1 eIDAS darf einer Signatur die Rechtswirksamkeit und die Zulässigkeit als Beweismittel in Gerichtsverfahren nicht allein deshalb abgesprochen werden, weil sie in elektronischer Form vorliegt. Lokale In-Browser-Signaturen erfüllen sämtliche Kriterien einer einfachen elektronischen Signatur (EES) und sind für die Mehrheit des wirtschaftlichen Geschäftsverkehrs voll rechtsverbindlich.
In the United States, the Electronic Signatures in Global and National Commerce Act (ESIGN Act, 15 U.S.C. § 7001) and the Uniform Electronic Transactions Act (UETA, adopted in 49 states) establish that a signature, contract, or other record relating to a transaction may not be denied legal effect, validity, or enforceability solely because it is in electronic form. The law requires four fundamental elements for an electronic signature to be legally binding:
- Intent to Sign: The signer must demonstrate a deliberate, conscious action to adopt the record (such as physically drawing their signature glyph and clicking an explicit apply button).
- Consent to Electronic Business: Both parties must agree to conduct the transaction electronically, either through explicit clause language or implicit course of conduct.
- Association of the Signature: The signature mark must be logically attached to or embedded within the specific document record being executed.
- Record Retention and Integrity: The executed document must remain reproducible in an unaltered state for future reference by all executing parties.
Under the European Union Regulation on Electronic Identification and Trust Services (eIDAS Regulation (EU) No 910/2014), signatures are categorized into Standard Electronic Signatures (SES), Advanced Electronic Signatures (AES), and Qualified Electronic Signatures (QES). Article 25(1) of eIDAS explicitly prohibits courts from denying the legal admissibility of a signature simply because it is in electronic form or does not meet qualified trust service status. Offline browser signing fully satisfies the criteria for Standard Electronic Signatures, making it universally valid for commercial purchase orders, employment agreements, consulting engagements, non-disclosure contracts, and general business correspondence.
For organizations seeking to harden their executed documents post-signing, applying password-based encryption provides an additional layer of cryptographic tamper-resistance. Consult our detailed guide on how to password protect PDF files locally to implement zero-trust AES document locks.
Häufig gestellte Fragen (FAQ)
Can I sign a PDF without uploading it to a cloud server?
Yes. By using client-side tools powered by HTML5 Canvas and WebAssembly engines, your document is loaded directly into your workstation RAM. The signature glyph is embedded into the document structure locally, and the file is saved to your disk without ever communicating with external web servers.
Is it safe to sign sensitive contracts on free online PDF tools?
Traditional online PDF services upload your file to their remote servers where it can be stored, logged, or indexed by background worker processes. For sensitive legal, medical, or corporate records, you should strictly use zero-trust client-side tools where processing happens entirely in local memory.
What is the difference between an electronic signature and a digital signature?
An electronic signature visually indicates intent to sign via a handwritten mark or stamp placed onto the PDF page. A digital signature uses asymmetric cryptography (PKI) and cryptographic hashes (like SHA-256) to mathematically seal the entire document against unauthorized alterations.
Does offline signing work on mobile devices and tablets?
Yes. Modern mobile browsers on iOS and Android support HTML5 touch event listeners and WebAssembly compilation. You can draw your signature smoothly using your finger or an Apple Pencil directly onto the responsive canvas with full hardware acceleration.
Can I verify that zero data was uploaded during my signing session?
Yes. You can open your browser Developer Tools (F12) and monitor the Network tab during the entire file selection, signing, and download workflow. You will observe zero outgoing POST requests. Alternatively, you can sever your internet connection completely once the tool page loads; the application will execute flawlessly offline.